技术服务

常见问题

筛选
  • QUC系列Pickup功能使用

    A

    应用场景

    VOIP中的pickup功能在不同的厂家设备中,定义的名称如 ”呼叫代接”、”抢接”, 是通过功能码实现代接或抢接电话的功能。常见的应用场景如下。

    1、电话A呼入到某公司,按规则分配给了某部门的分机B, B响铃中,但是B位置的人员暂时离开, C可以用话机接起电话,在C的位置跟A通话。 快速响应A,提高了服务效率。

    2、团队协作:在一些客服场景中,如果某个客服正在处理一个复杂的问题,无法及时接听新的来电,其他客服可以通过“pickup”功能来避免来电长时间等待无人接听的情况。

    例如:客服B先给某客户A服务,开启CLIP功能时,A的来电会根据之前的路由逆向找到客服B。此时若B另给客户x服务中,无法接听A的电话,其他客服C就可以用pickup功能接听A的来电,给A提供服务。

    备注:C必须在B振铃期间操作,如果B空闲状态,或应答通话中了,pickup无效。

    配置使用

    Pickup功能需要IPPBX支持,如下说明Dinstar UC系列IPBX配置支持pickup功能。

    Extension&Call Group / SIP extension, 编辑分机的 Call Pickup 权限。
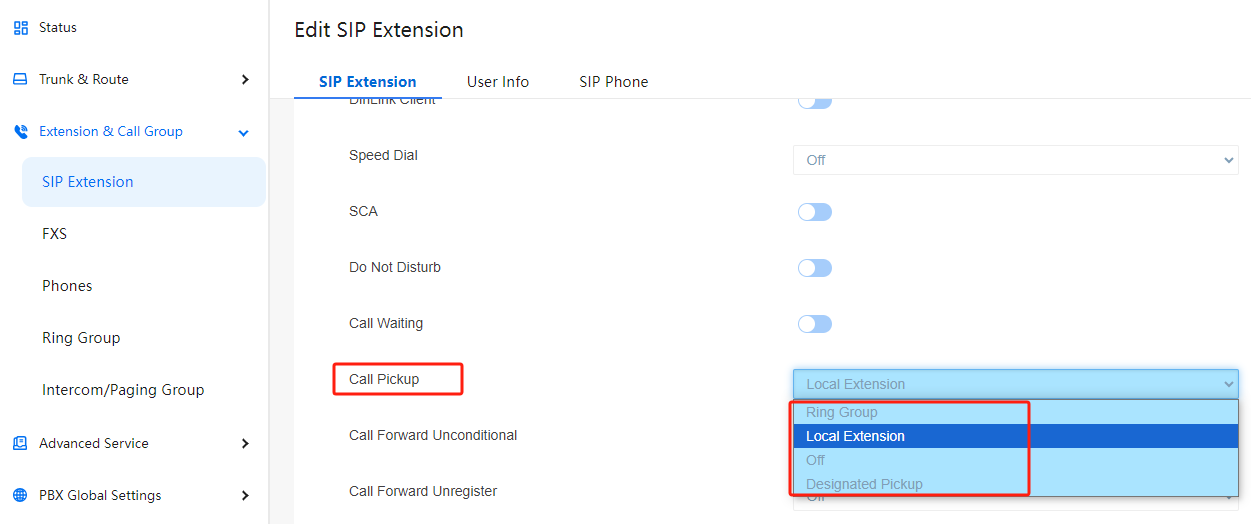
    备注:

    如果是Ring Group(默认), B和C必须在同一个Ring Group;

    如果是Local Extension, 本地分机都可以pickup分机B。

    如果是Off, 其他分机不能Pickup这个分机B。

    如果是Designated Pickup,并设置Designated Pickup的分机。 只有设置的分机才能Pickup分机B

    Extension&Call Group / Ring Group,添加振铃组,将需要实现Pickup功能的分机B和C添加到振铃组中。
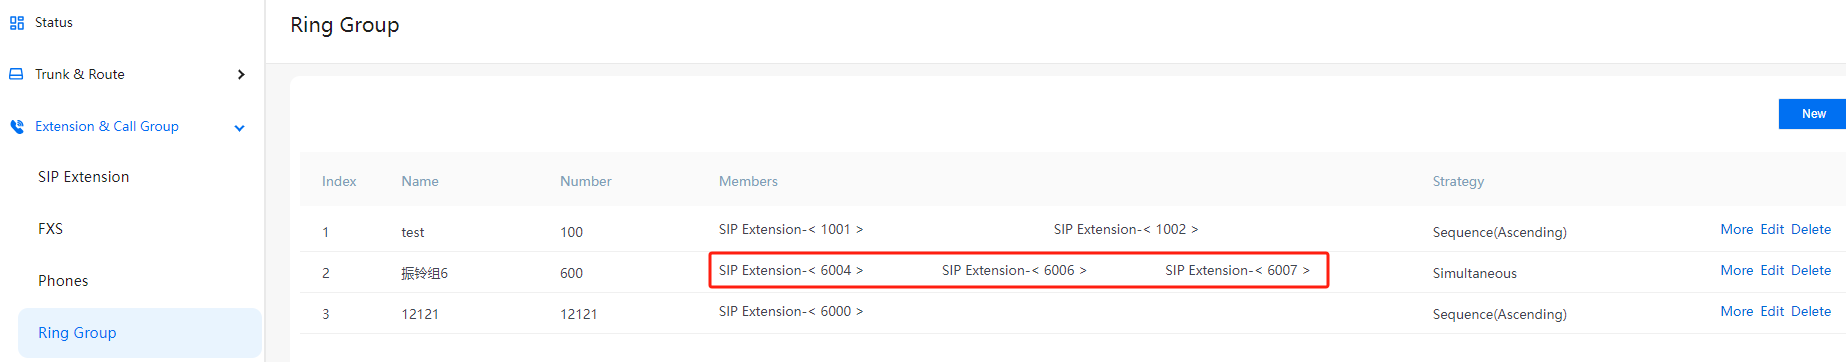
    备注:如果被pickup的分机B设置的Call pickup权限是 Local Extension, 不需要添加到振铃组中。 默认的是Ring Group, 就必须添加到振铃组中。

    3、PBX Global Settins / Feature Code ,查看Call Pickup功能码默认是“**”。
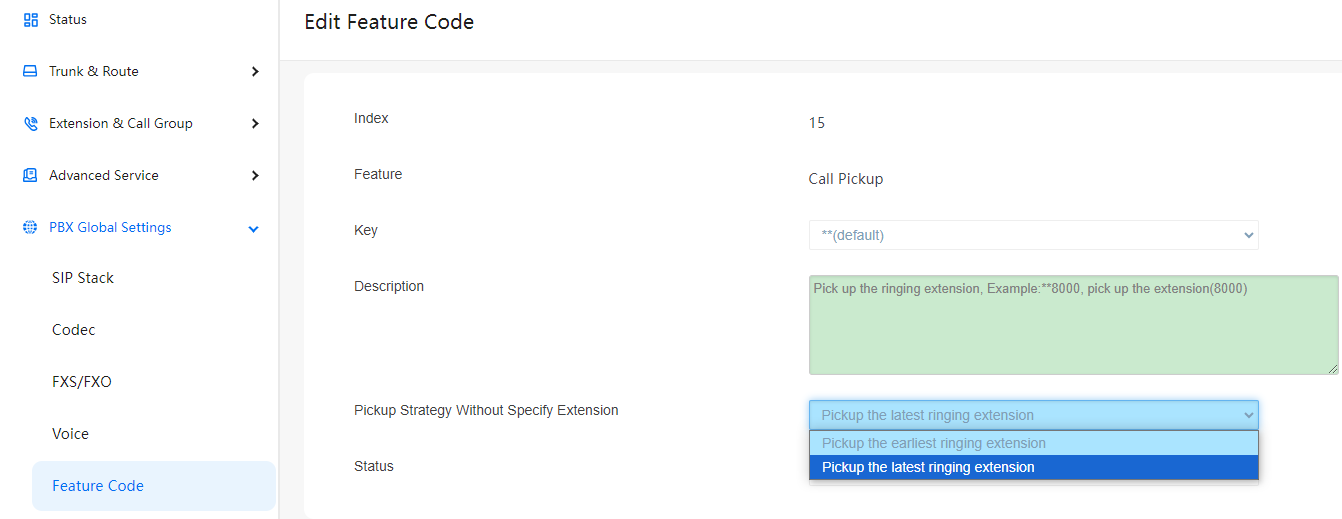
    备注:如果有多个分机在振铃, 可以用**extension指定pickup某分机,如果直接拨**,可以根据规则设置 pickup最早振铃的分机,或是pickup最后振铃的分机。

    功能验证

    1、号码A的平台与UC350 Trunk对接,号码A 1008呼叫到UC350的分机6006, 分机6006振铃期间,分机6007发送pickup功能码**或**6006,代接6006,实现6007与A通话。
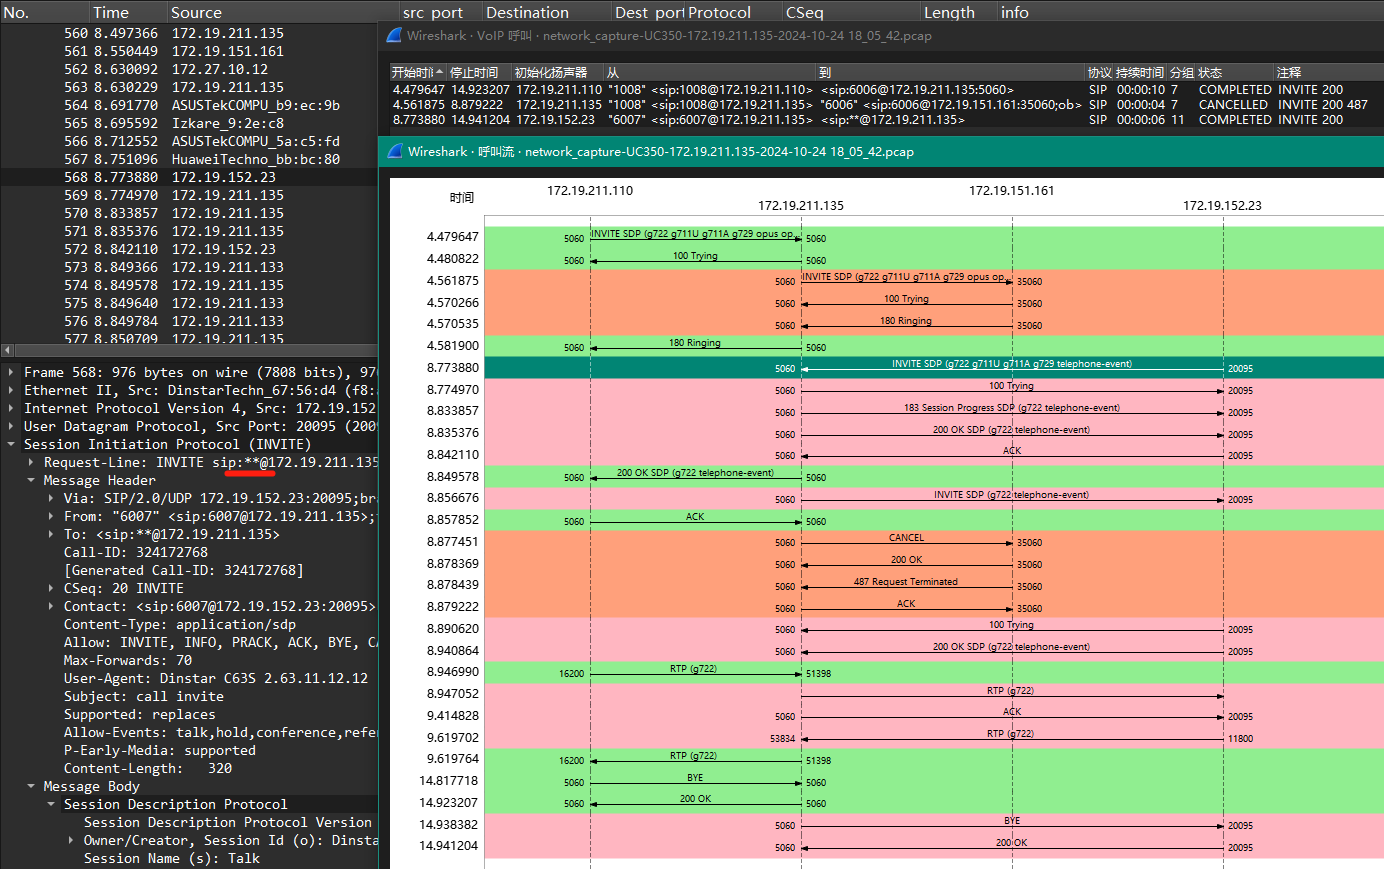
    验证pickup功能正常工作。

    四、异常处理

    有客户反馈,分机C pickup成功,能与A正常通话,但是显示屏上看不到A的号码。期望C能看到A的号码。

    UC IPPBX支持pickup显示原始的号码,设置如下。

    4.1 PBX Global Settings/ SIP Stack 页面,编辑 SIP profile, “PickUp Caller Refresh Method” 默认为 re-INVITE, 也可以设置 UPDATE或Off.
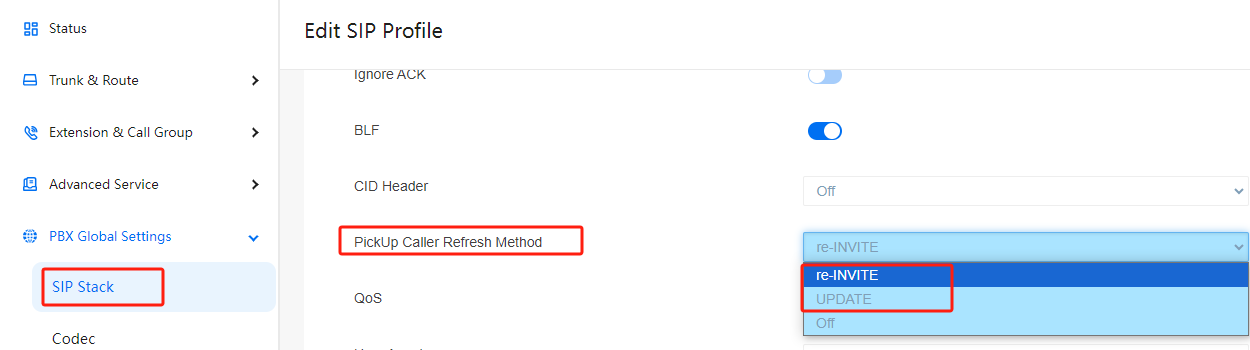
    “PickUp Caller Refresh Method” 为 re-INVITE时,IPPBX收到C的**或**extension后, 建立呼叫后,会再给C发送INVITE消息,在PAI字段中携带原始的Caller(A)。参考如下图。
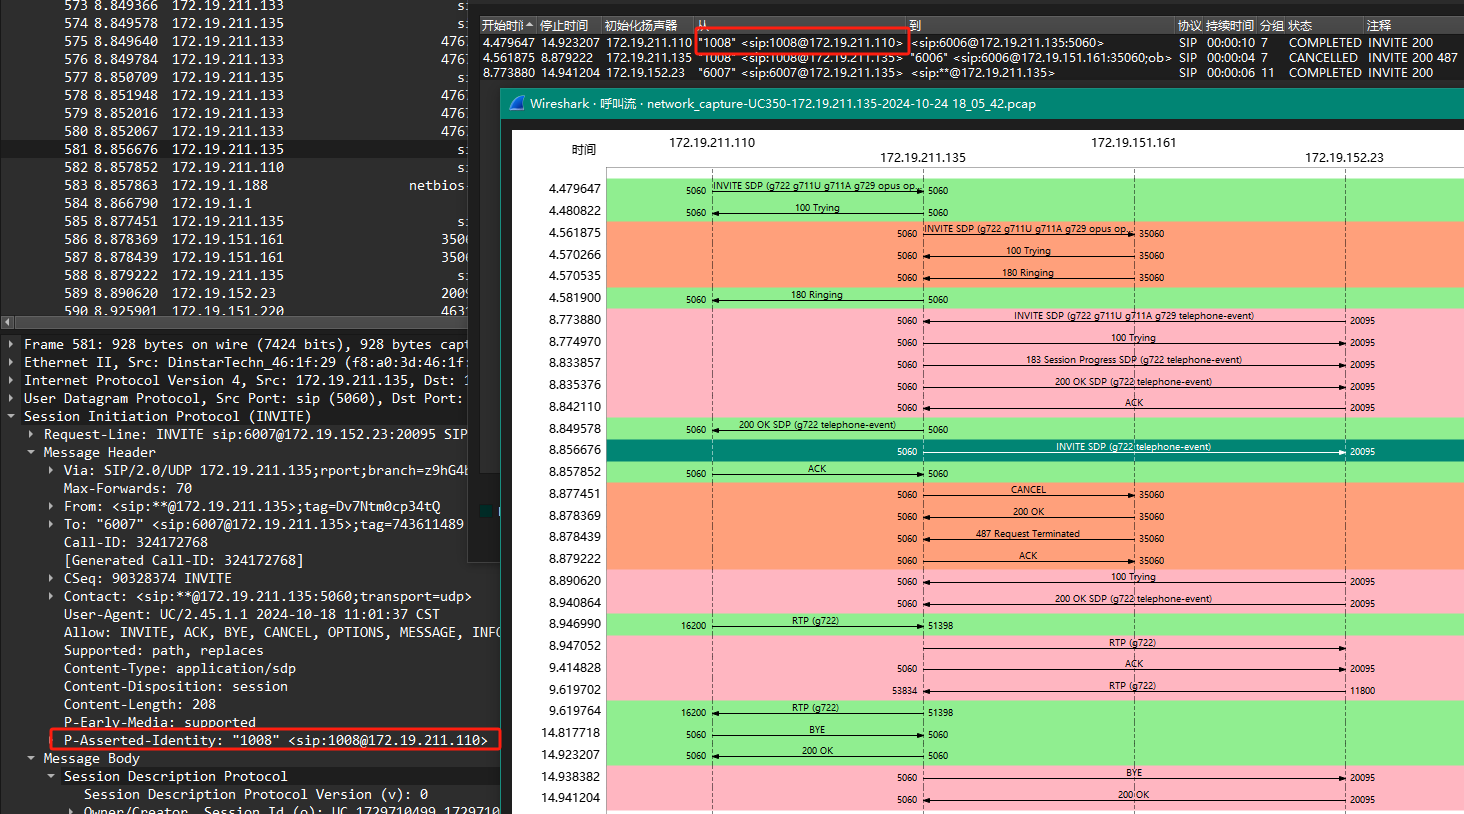
    如上得知,UC-IPPBX 接受C的Pickup后,有给C刷新原始的Caller(A)。不过Caller是在PAI字段中,不是在From字段中。所以需要终端C支持从PAI中提前caller。

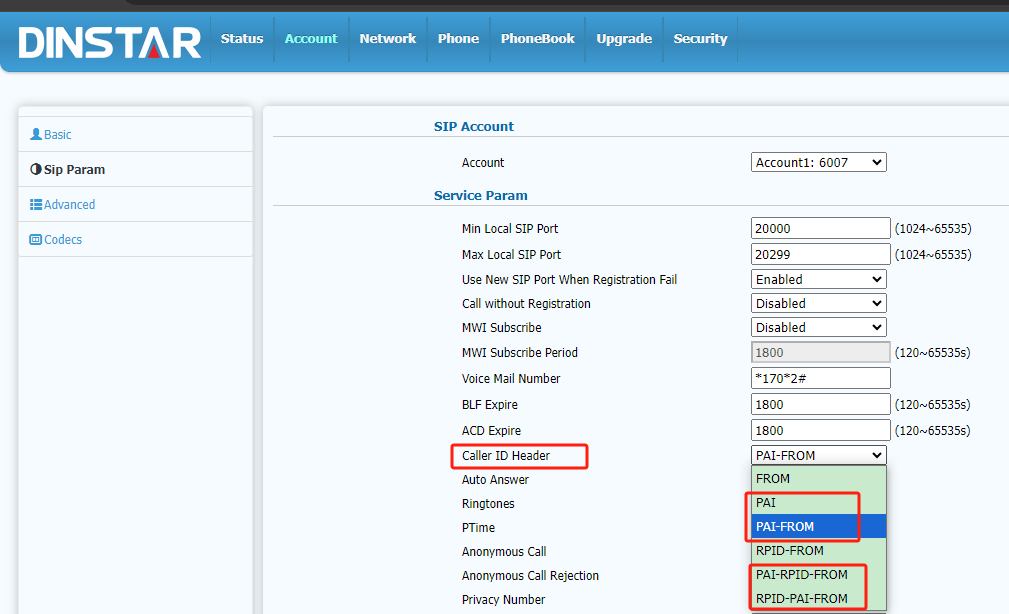
    4.2 在分机C的终端话机中,设置“Caller ID Header”如图,让PAI优先于FROM。
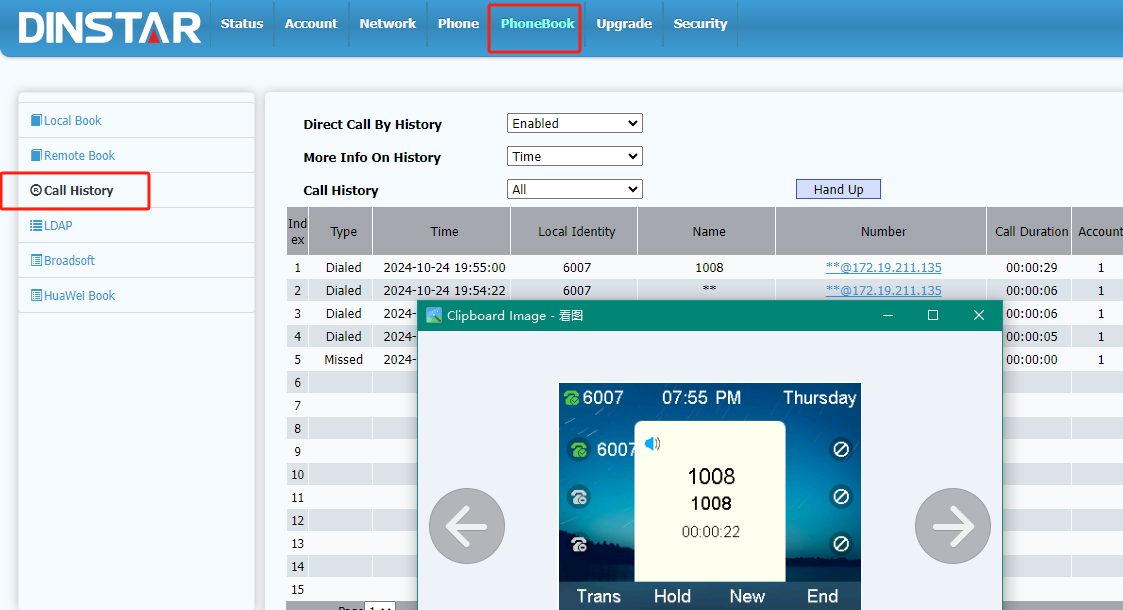
    4.3 再次呼叫验证, 在C的显示屏上看到了caller(1008), 查询C的call history, 也可以看到有A的信息。
  • QUC产品的IVR或等待音乐制作

    A

    一、UC系列的IVR或等待音乐格式

    UC产品中,可以自定义上传IVR和等待音乐,IVR和等待音乐的格式要求如下。

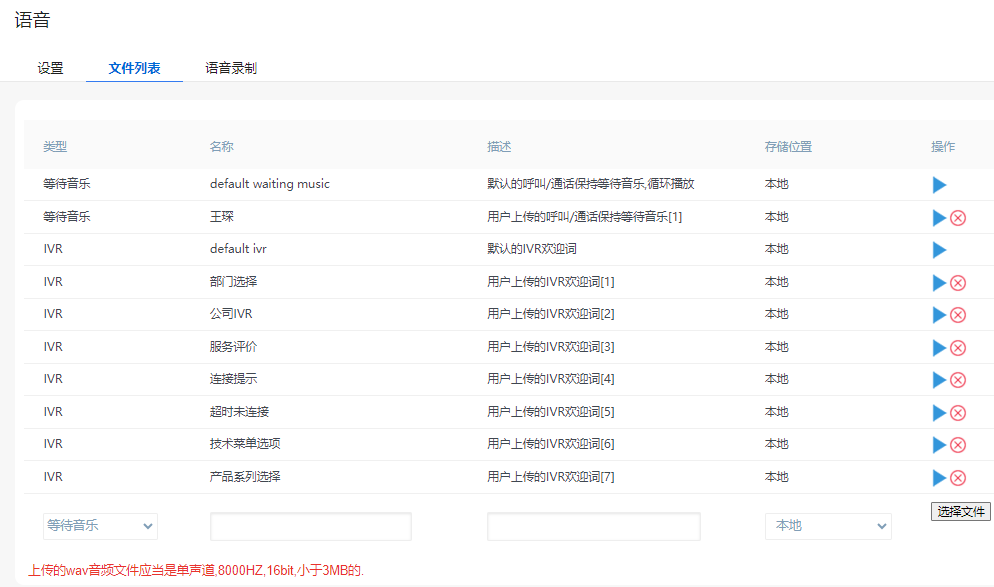
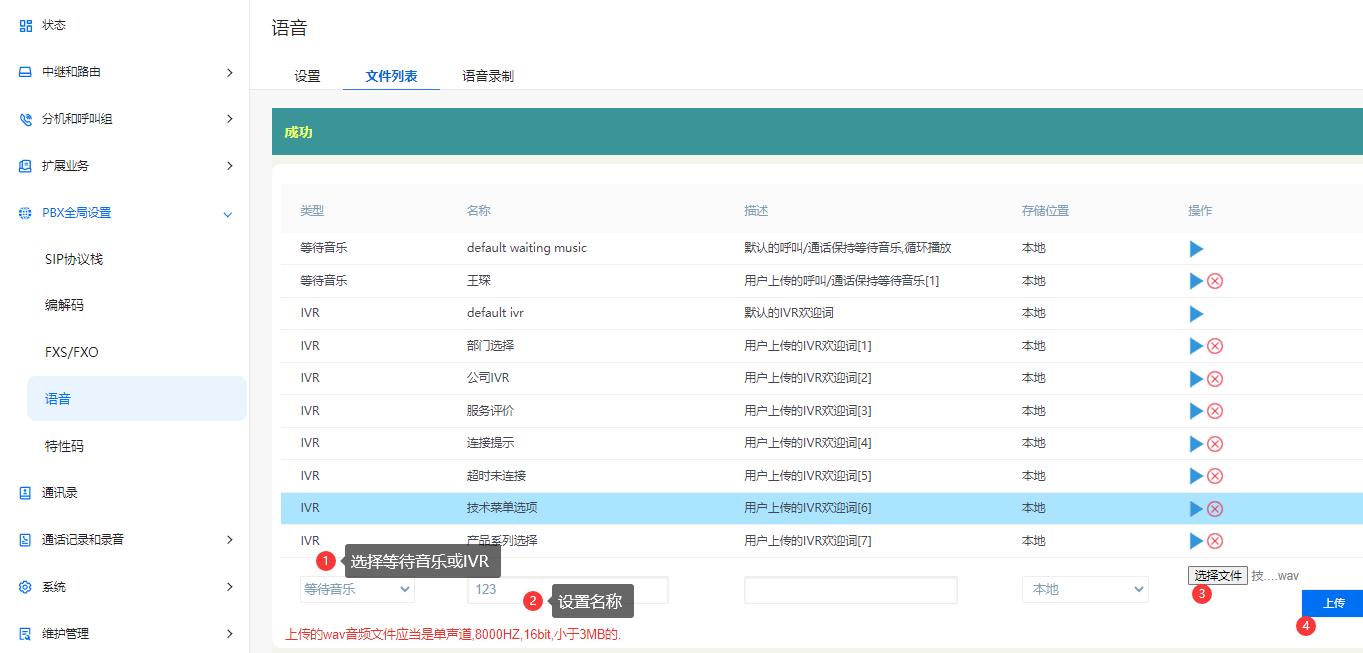
    备注:UC产品的IVR&等待音乐:8000hz,16bit,单声道,小于3M的wav文件。

    备注:UC产品支持通过分机执行语音录制,直接录制IVR或等待音乐。

    二、音频素材获取

    IVR&等待音乐的素材来源很多,用户自行获取: (1)从网上下载的某段话,某一首音乐;

    (2)自行录音获取一段提示音,一段语音;

    三、使用CoolEdit工具转换音频文件(可选)

    1、CoolEdit下载安装;(具体不做说明)

    备注:请下载正版,正版虽然会提示购买,但不影响使用;不建议使用汉化绿化版。

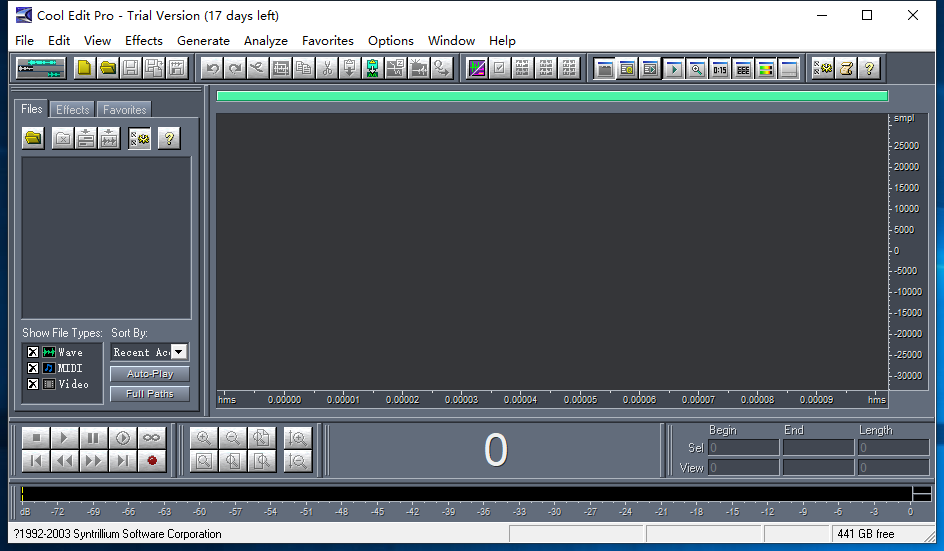
    2、打开CoolEdit界面,状态如下图;(第一次打开会有其他提示,可以忽略)

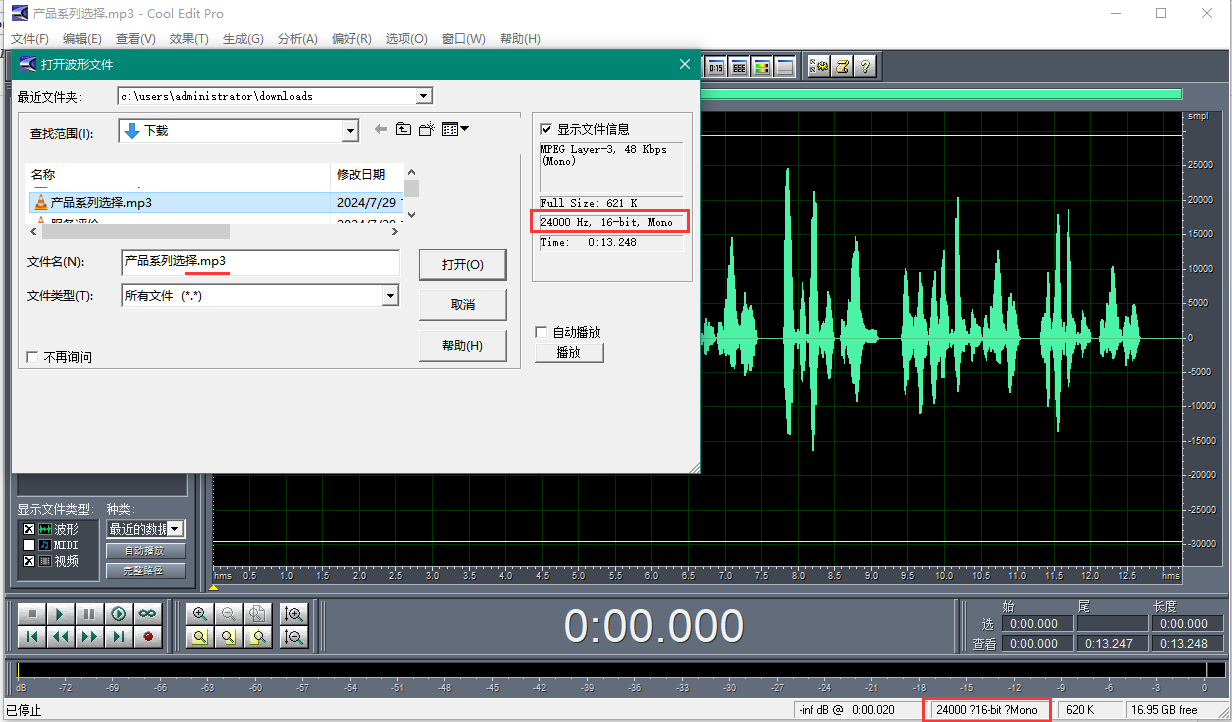
    3、点击左上角菜单栏的“文件(File)”,在下拉菜单当中,选择“打开(Open)”打开素材文件,文件类型选择“所有文件”,选择需要的音频文件打开,如:“产品系列选择. MP3”。

    提示:如图可知,当前的MP3文件为为24000Hz,16bit,单声道的文件。

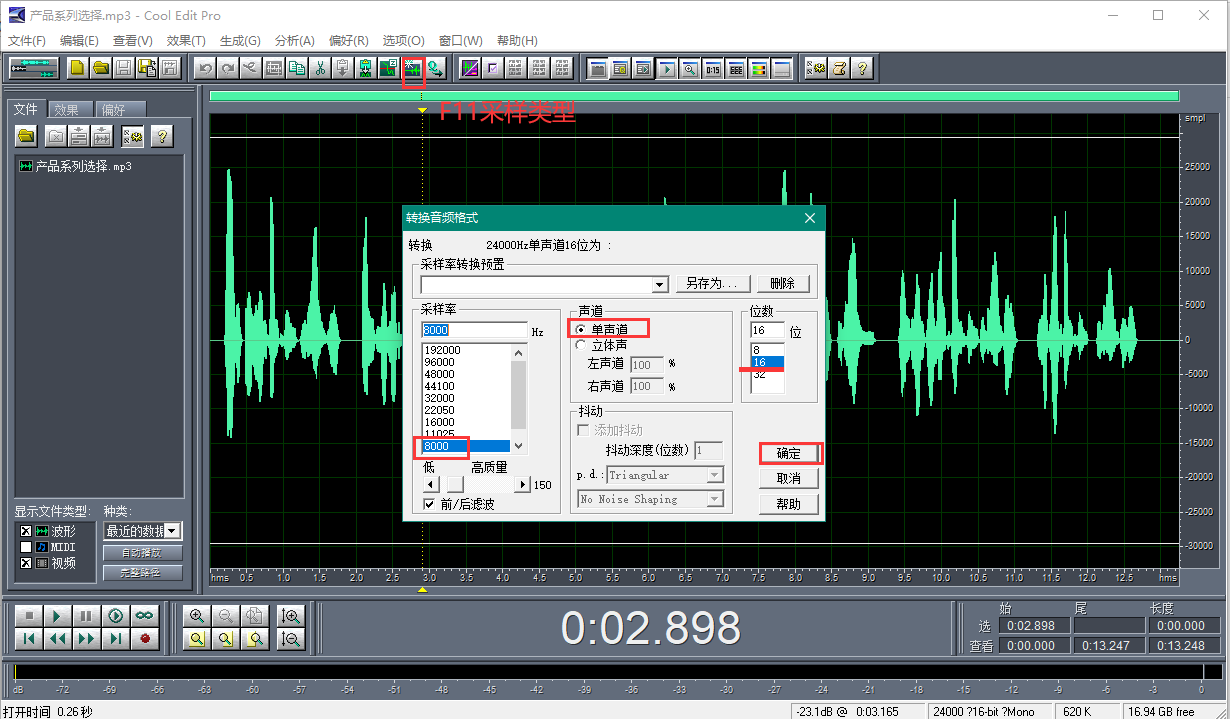
    4、打开后,点击“ ”进行播放试听,选择需要的一段或全部,按F11或如图的“采样类型”图标,将音频文件转换为8000Hz, 单声道,16位,然后点击“确定”。

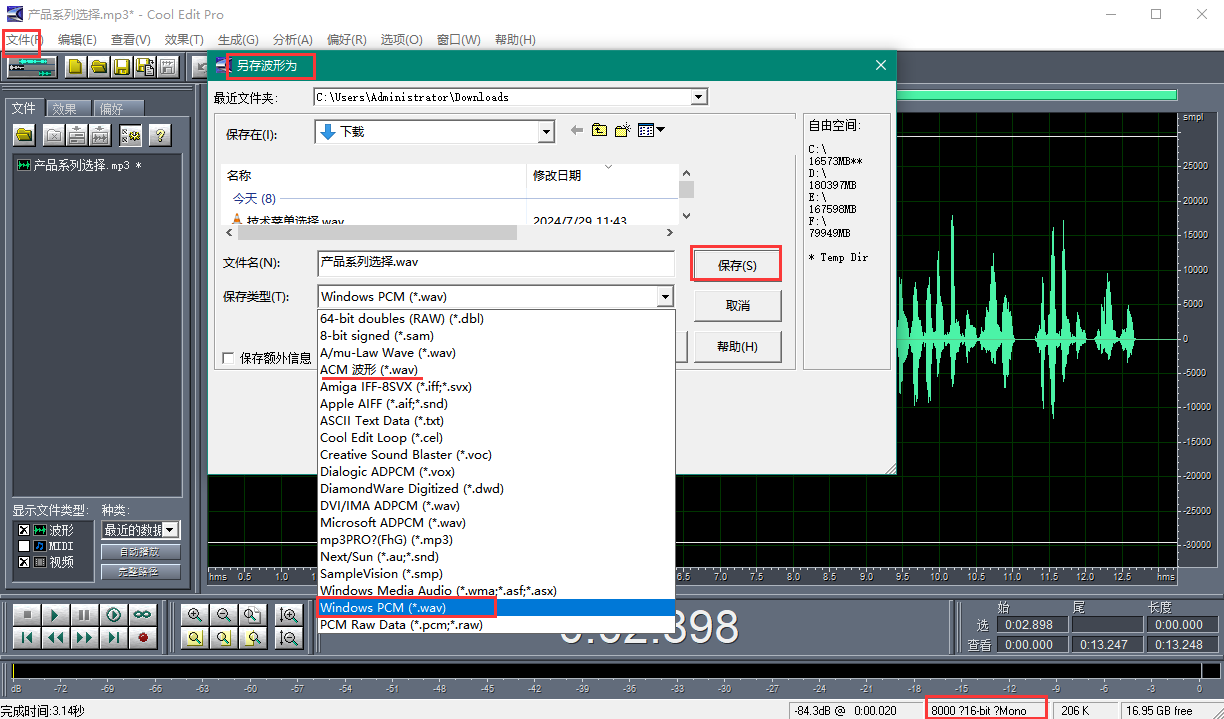
    5、在主菜单选择“文件(File)”,在下拉菜单中选择“另存为(Save as)”进行保存,将会出现下图所示界面, 设置文件名,同时在保存类型中选择 Windows PCM (*.wav),选择后点击“保存”。

    备注:wav的文件,而且必须是 PCM类型的。

    6、如上就制作了符合UC的音频文件了,可以使用第三方软件VLC播放器验证音频文件是否正常完整。(这一步可以忽略)

    四、使用GoldWave工具转换音频文件(可选)

    1、GoldWave下载安装;

    2、打开GoldWave界面,状态如下图;

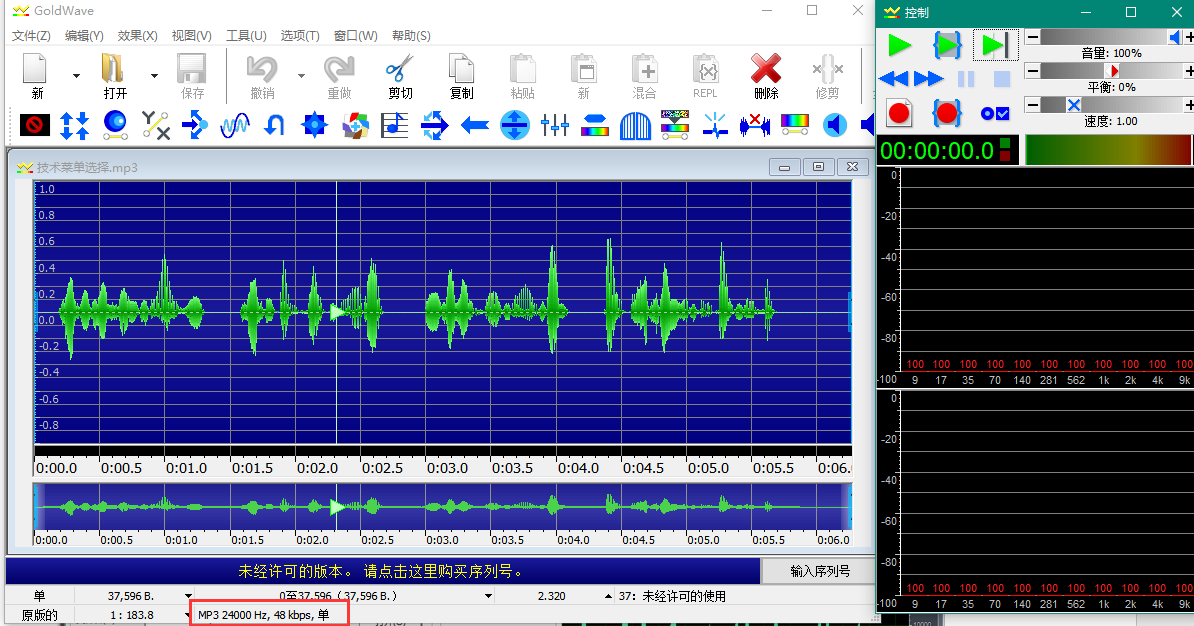
    3、点击左上角菜单栏的“文件”,在下拉菜单当中,选择“打开”打开素材文件,例如 “技术菜单选择. MP3”。

    备注:如图可知,当前的MP3文件为为24000Hz,单声道的文件。

    4、打开后,操作播放试听,确认文件正确。

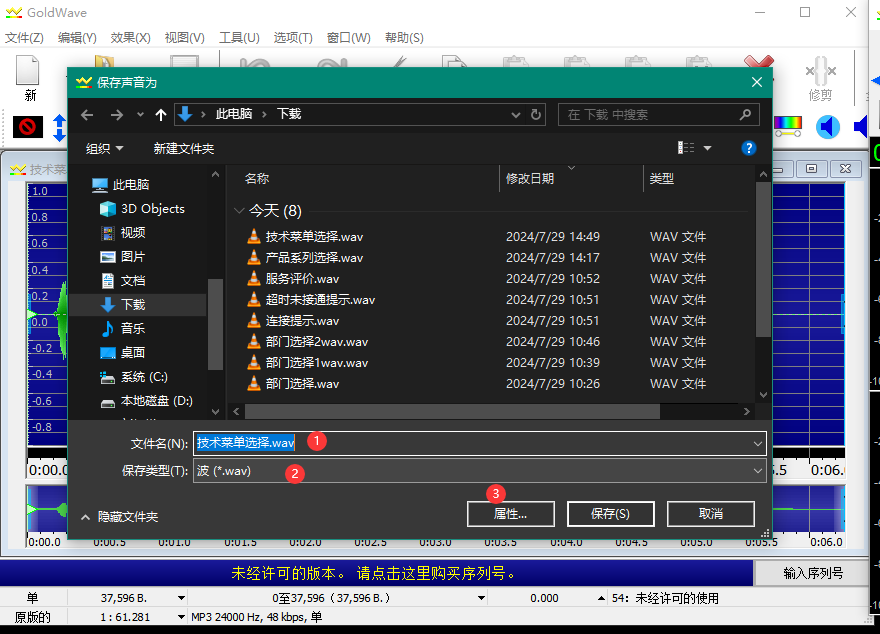
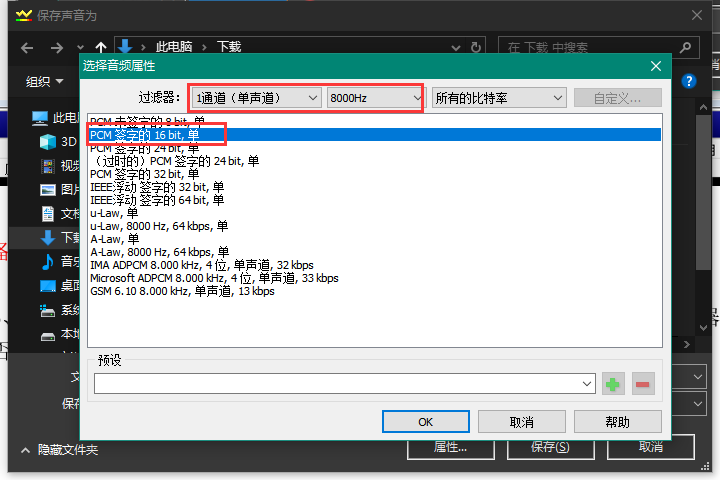
    5、在主菜单选择“文件”,在下拉菜单中选择“另存为”进行保存,将会出现下图所示界面。设置文件名,保存类型 选择 (*.wav),然后点击“属性”。

    6、弹出的音频属性界面,选择“PCM签名的16bit,单”,然后点击“OK”。并回到上一级,点击“保存”。

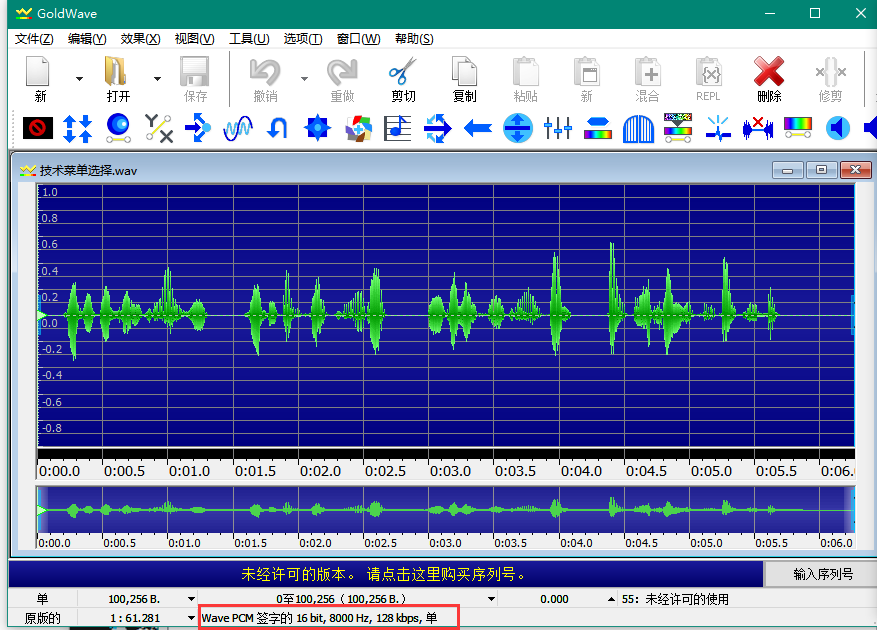
    7、回到GoldWave主页面,从底部可以看到wav文件已经是16bit,8000Hz,单声道。

    8、如上就制作了符合UC的音频文件了,可以使用第三方软件VLC播放器验证音频文件是否正常。(这一步可以忽略)

    五、将音频文件上传到UC中

    1、在UC的 “PBX全局设置 语音—> 文件列表”页面,上传音频文件。

    备注:若提示文件上传成功,说明制作的文件是正确的。上传后可以点击播放按键试听效果。

    IVR和等待音乐的应用请参考其他说明。

  • QUC产品的监听功能

    A

    一、需求场景

    1、客服中心的指导。例如:客户A打电话进来,客服B接起,但B是新人,此时客服主管C可用密语模式指导B如何与A沟通,此时B可听C,A听不到C。

    2、客服纠纷介入。例如:客户A打电话进来,客服B接起,如果B因为某些因素与客户A沟通不顺畅,客服主管C认为B的态度不合适时,客服主管C可用强插模式介入AB的通话,实现ABC三方通话,C可以根据情况安抚和挽留客户A。

    3、在涉及企业信息安全、犯罪侦查中,权威部门可能会用收听模式监听嫌疑人的通话,以实现证据收集,预防犯罪的作用。

    二、UC产品的监听功能

    2.1 三种监听模式的区别

    鼎信UC IPPBX支持3种类型的监听模式,这三种监听模式的区别如下:

    (1)收听模式:A—>B通话,C监听A或B,C可听,A,B无感知。

    (2)密语模式:A—>B通话,C监听B,C可听说,B可听到C,A感知不到C。

    常见于客服中心的指导。例如:客户A打电话进来,新人客服B接起,此时客服主管C可用密语模式指导B如何与A沟通,此时B可听C,A听不到C,A全程只可听到B。

    (3)强插模式:A—>B通话,C可主动强制插入进行三方通话。

    2.2 三种监听模式的配置说明

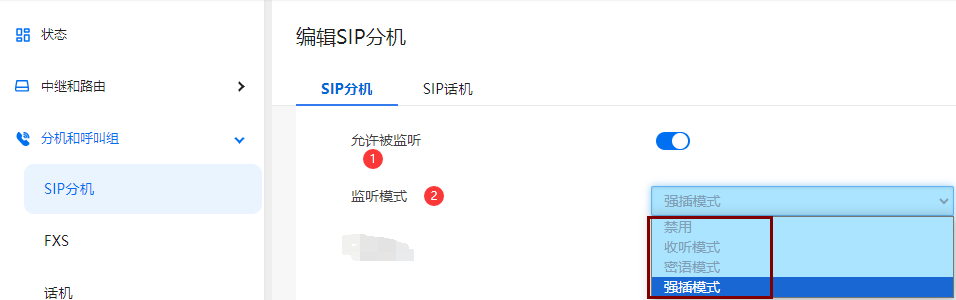
    (1)A&B作为被监听方,需要开启“允许被监听”,这是被动的权限。 如果A是外线号码,B是内线号码,实际应用中会监听B,那么分机B需要开启“允许被监听”。

    (2)C作为发起监听方,分机C需要开启“监听模式”,这是主动的权限。

    各种监听模式的权限依次如下:

    收听模式 < 密语模式 < 强插模式。

    具体说明如下:

    开启“收听模式”,只能用“收听模式”;

    开启“密语模式”,能用“密语模式”和“收听模式”,不能使用“强插模式”;

    开启“强插模式”,能用“强插模式”、“密语模式”和“收听模式”。

    2.3 三种监听模式的使用

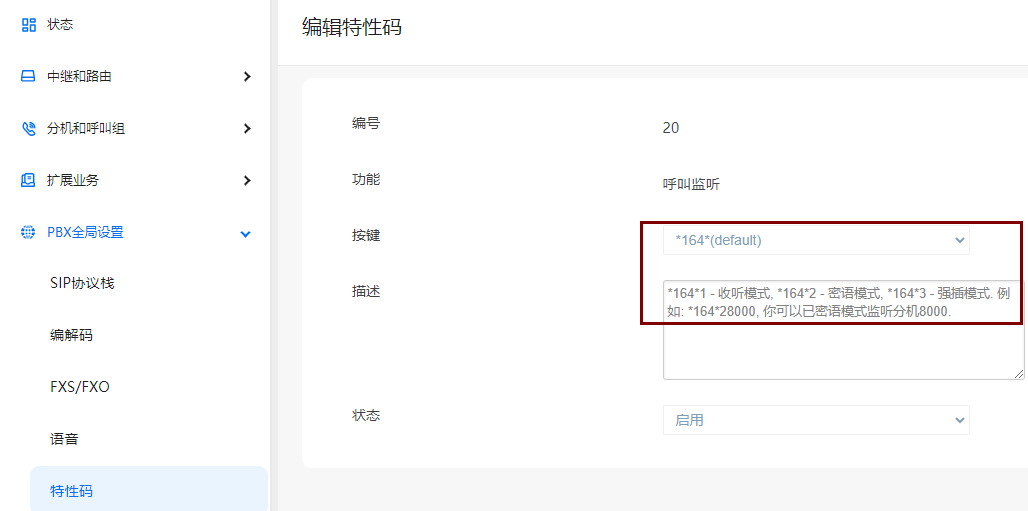
    UC产品默认的特性码中,呼叫监听的按键为“*164*”, 对应的三种监听模式操作如下:*164*1 - 收听模式, *164*2 - 密语模式, *164*3 - 强插模式。 例如: *164*28000, 可以用密语模式监听分机8000。

  • Q鼎信通达UCFail2Ban功能

    A

    背景

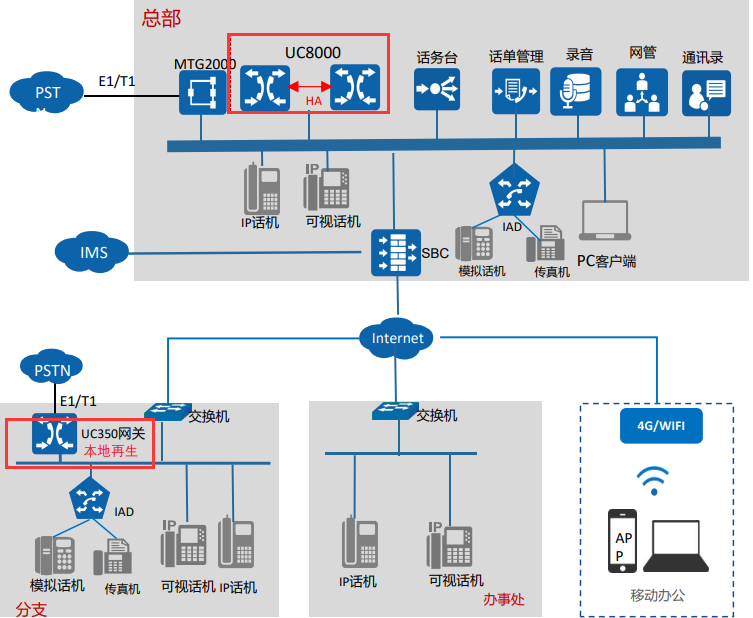
    鼎信的UC系列IPPBX可以在企业和集团内部部署,也可以在公网上部署,参考如下图。

    IPPBX可能遇到的攻击

    IPPBX作为呼叫系统的核心,可能会遇到各种类型的攻击,包括但不限于以下几种:

    1、恶意呼叫和垃圾邮件(SPIT):攻击者可能利用IPPBX进行恶意呼叫或发送大量垃圾邮件。这种攻击可能会导致电话线路被满负荷占用,影响正常通信,并可能会给目标用户带来骚扰或经济损失。

    2、未经授权的访问:攻击者可能会尝试通过暴力破解、密码猜测或利用已知的漏洞等方式,未经授权地访问IPPBX系统。一旦攻击者获得了对IPPBX系统的控制权,他们可能会窃取敏感信息、监听通信或进行其他恶意活动。

    3、欺骗性呼叫:攻击者可能利用欺骗性呼叫技术,伪装成合法用户或机构,试图诈骗或欺骗通信对方,造成经济损失或泄露敏感信息。
    4、密码破解:攻击者可能会尝试利用弱密码或通过密码破解技术获取对IPPBX系统的访问权限,从而进行未经授权的操作。
    为了保护IPPBX系统免受这些攻击的影响,需要采取一系列安全措施,包括但不限于加强认证与授权机制、定期更新系统和应用程序、限制对系统的访问权限、实施入侵检测与防御系统等,UC系列产品支持的Fail2Ban来防范如上的攻击。

    使用Fail2Ban的优势

    1、保护系统安全:Fail2Ban可以有效防止暴力攻击,如SSH登录的暴力破解、Web应用程序的暴力扫描等,从而帮助保护系统的安全性。

    2、自动化防御:Fail2Ban具有自动化封禁恶意IP地址的功能,能够自动响应恶意行为,减轻管理员的工作负担。

    3、降低风险:暴力攻击可能导致系统被入侵、信息泄露或服务中断,Fail2Ban通过及时封禁恶意行为的发起者,降低了这些风险。

    4、节省时间:管理员不需要手动分析日志并编写防火墙规则来应对恶意行为,Fail2Ban能够更快速和高效地完成这些工作。

    总的来说,使用Fail2Ban可以提高系统的安全性,降低暴力攻击和恶意行为对系统造成的损害,同时减轻管理员的工作负担,是一种非常值得采用的安全防护工具。

    Fail2Ban的应用场景

    Fail2Ban的应用场景广泛,特别适用于需要保护计算机系统免受暴力攻击和恶意行为的环境。以下是Fail2Ban的一些常见应用场景:

    1、保护SSH登录:SSH是远程登录Linux系统的一种常用方式,但暴露在公网上的SSH端口容易受到暴力破解攻击。Fail2Ban可以监视SSH登录尝试并自动封禁恶意IP地址,防止暴力破解。

    2、保护Web服务器:Web服务器常常面临来自全球的恶意扫描和攻击,包括对登录页面、管理界面和网站应用的暴力破解攻击。Fail2Ban可以监视HTTP和HTTPS请求,并阻止恶意用户或机器人。

    3、防护其他网络服务:Fail2Ban还可以用于保护其他类型的网络服务,如数据库服务器、VPN服务等,只要这些服务有日志记录并受到暴力攻击的威胁。

    总的来说,Fail2Ban适用于任何需要保护系统安全的环境,它通过监视日志文件并自动封禁恶意行为来提高系统的安全性,是一种非常有用的安全工具。

    Fail2Ban实现逻辑

    Fail2Ban是一种用于保护计算机系统免受暴力攻击的开源软件。它的主要功能是监视系统日志文件,识别恶意的登录尝试或其他恶意行为,并自动采取预先配置的响应措施来阻止攻击者。

    具体来说,Fail2Ban可以实现以下功能:

    1、监视日志文件:Fail2Ban会检查系统的日志文件(如/var/log/auth.log)以寻找非法的登录尝试、密码错误等恶意行为。

    2、检测恶意行为:一旦Fail2Ban发现了符合预先设定的规则(比如连续多次失败的登录尝试),就会将其视为恶意行为。

    3、自动封禁IP地址:一旦发现恶意行为,Fail2Ban会自动更新防火墙规则,将恶意IP地址加入黑名单,从而阻止这些IP地址对系统的访问。

    4、防止暴力攻击:通过自动封禁端口或IP地址,Fail2Ban可以有效防止暴力攻击和恶意扫描,提高系统的安全性。

    总的来说,Fail2Ban是一个针对暴力攻击和恶意行为的自动化防御工具,通过监视日志并自动化封禁恶意IP来提高系统的安全性。

    UC配置Fail2Ban步骤

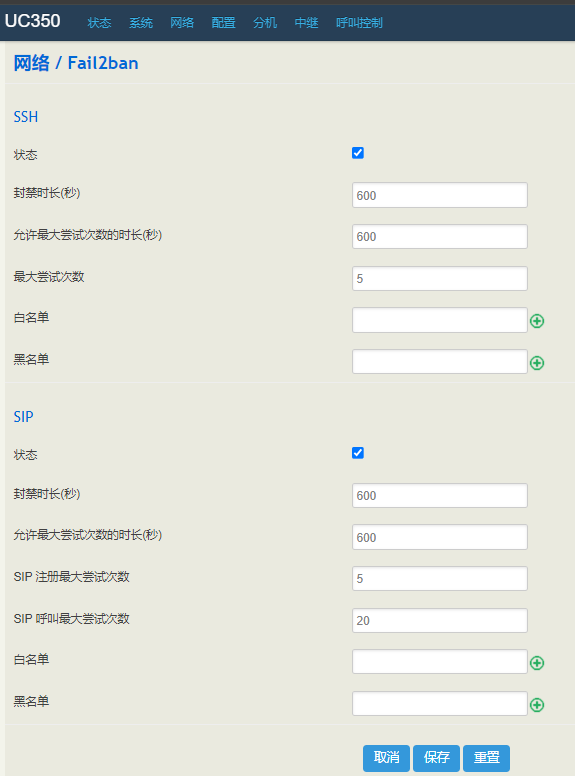
    1.1 UC120&UC200&UC350等型号 在 “网络 / Fail2ban”页面,可以配置 Fail2ban 规则参数,Fail2ban 主要作用于 SSH 与 SIP。

    备注:

    SSH/SIP 封禁时长 满足规则的 IP 被 UC 封禁的时间长度,范围 60-315360000

    允许最大尝试次数的时长范围为 5-3600,在此配置的时间内,最大尝试次数生效,如:允许最大 尝试次数的时长为 60s,在 60s 内达到最大尝试次数则规则生效。

    最大尝试次数 范围为 5-3600,如配置为 10 次,咋最大尝试次数时长范围内达到 10 次 则规则生效

    白名单 填写 IP 地址,可多选,此名单内的地址不会被 Fail2ban 封禁

    黑名单 填写 IP 地址,可多选,此名单内的地址直接被 Fail2ban 封禁

    白名单 / 黑名单 的格式: IP地址或带上子网掩码,例如: 192.168.11.1 或 192.168.11.0/24 或 192.168.11.0/255.255.255.0 或 fd::11 或 fd::11/64 。

    UC350 的 Fail2ban 只适用于 GE0 口,对于 GE1 口的 192.168.11.1/24 网段的 IP 不做禁用。

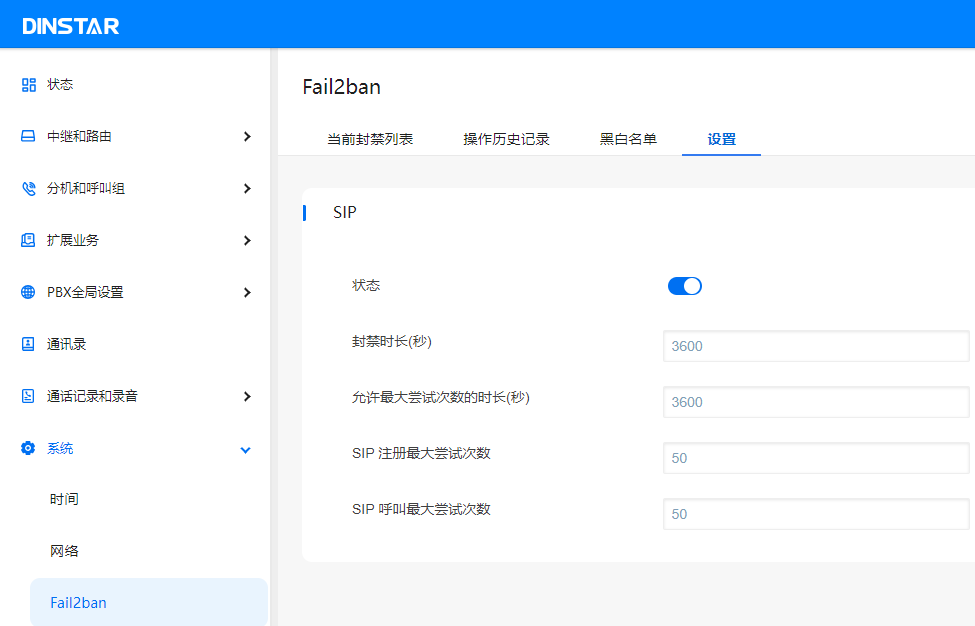
    1.2 UC350PRO&UC8000, 在 “系统 / Fail2ban”页面 设置Fail2ban。

    备注:UC8000的Fail2ban只能设置SIP的,SSH的需要在系统中考虑。

    功能验证

    如果需要验证,可以将一个终端分机设置错误的密码,终端分机就会反复尝试注册,触发规格就会被禁用。

    查询Fail2Ban的状态如下:

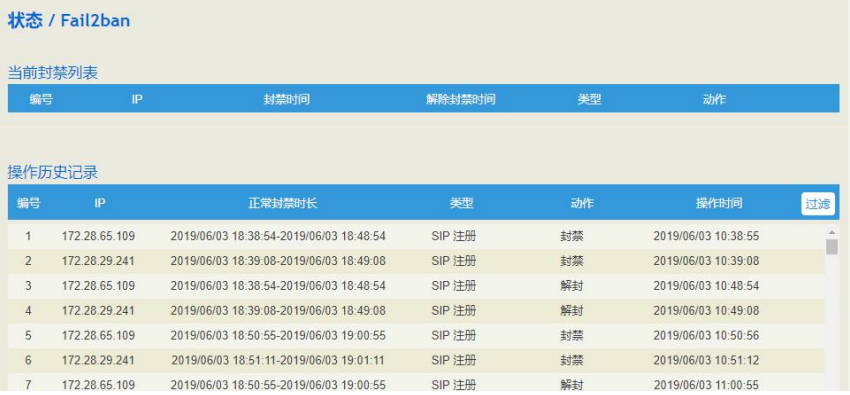
    2.1 “状态->Fail2ban”显示当前被封禁的 IP 和历史被封禁的 IP,可以在状态->Fail2ban 页面 查看被封禁的 IP

    备注:若某IP发出的SSH/SIP出现类似网络可达但无响应的异常时,可进入状态/Fail2ban 显示栏查看该 IP 是否被封禁。

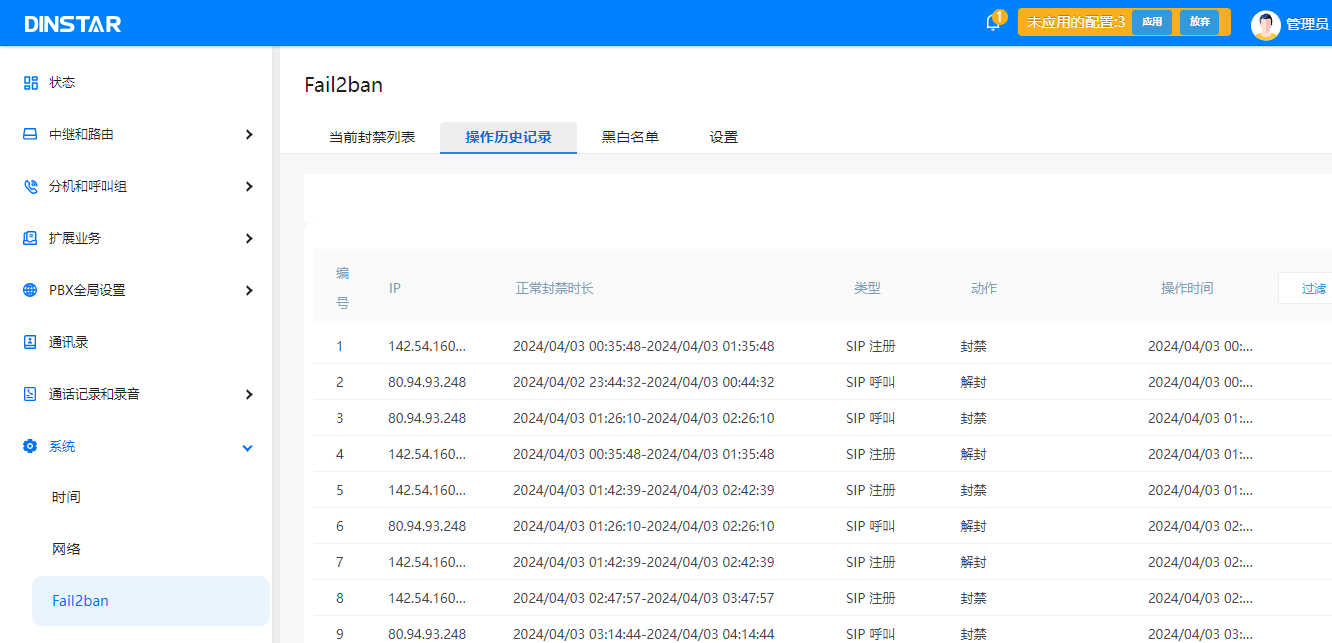
    2.2 UC350PRO & UC8000在 “系统 / Fail2ban”页面 查询 当前封禁列表、操作历史记录。

    其他注意事项

    无

  • QUC350 API对接

    A

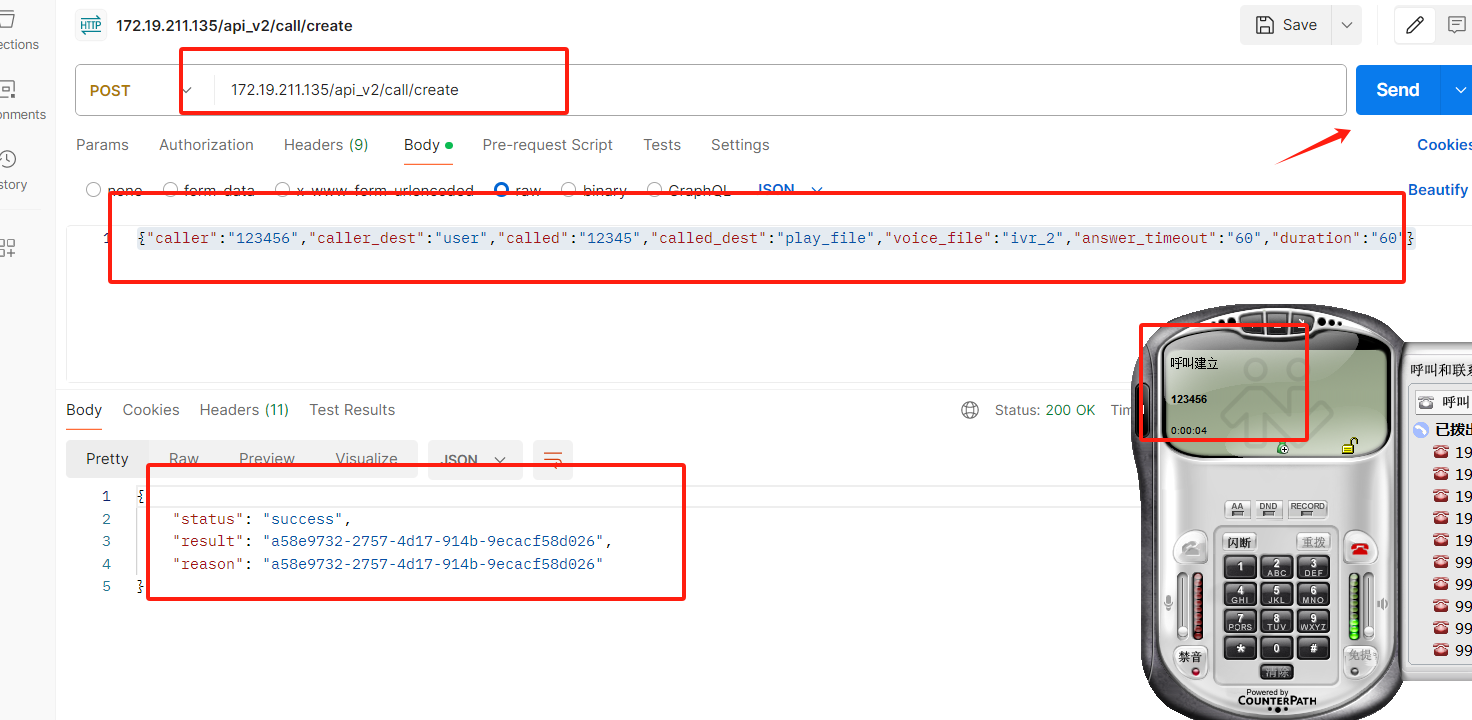
    本次测试环境使用的是UC350和PostMan工具。

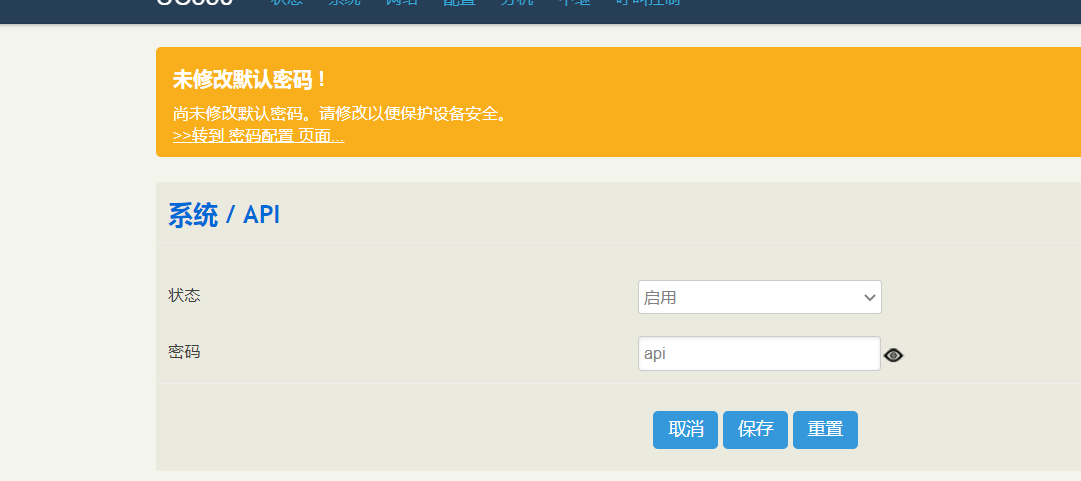
    1,访问UC350,在系统->API页面,启用api功能,并设置密码。

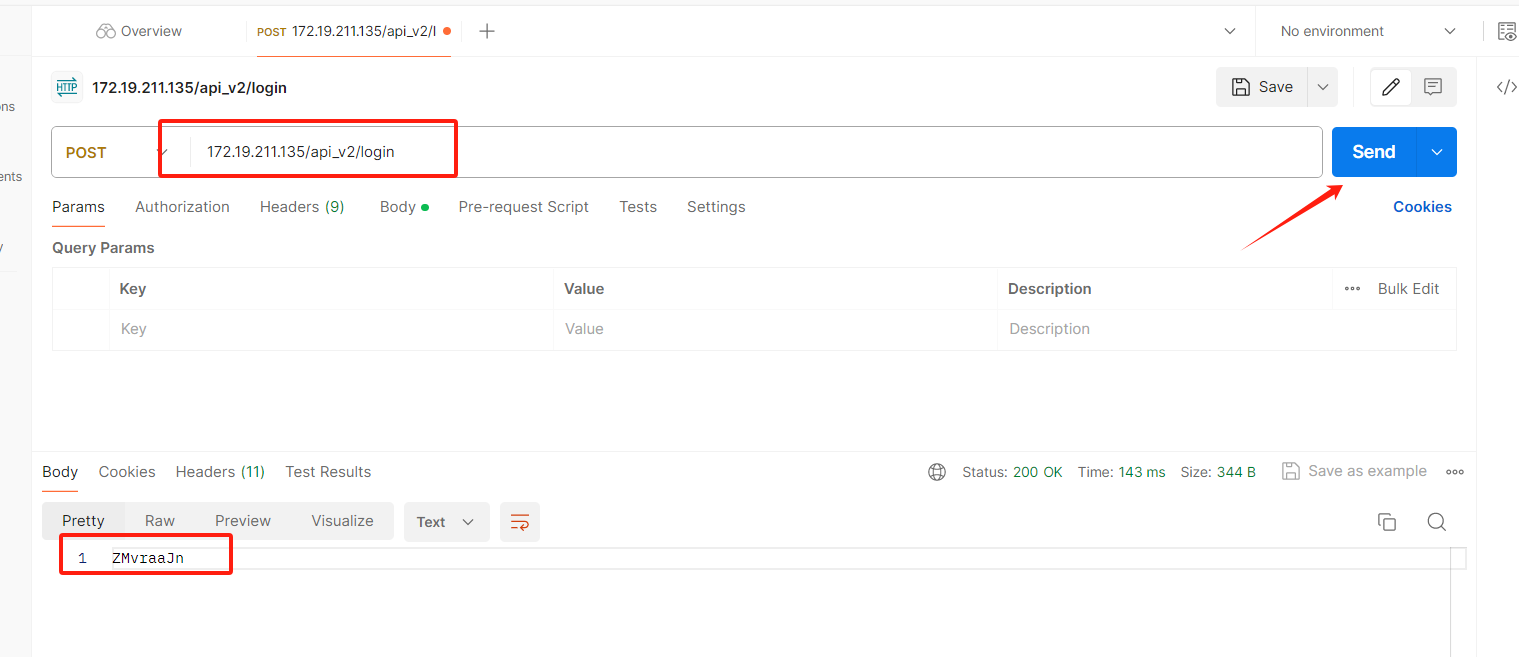
    在PostMan发起login请求,获取加密盐,如图为:ZMvraaJn。 请求地址: ${设备ip}/api_v2/login

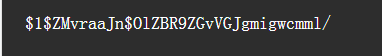
    将步骤1的api页面密码和步骤2得到的加密盐进行md5加密盐计算; 通过openssl加密工具:openssl passwd -salt ZMvraaJn -1 api 加密结果如下图,取成功获得加密后的密码:OlZBR9ZGvVGJgmigwcmml/

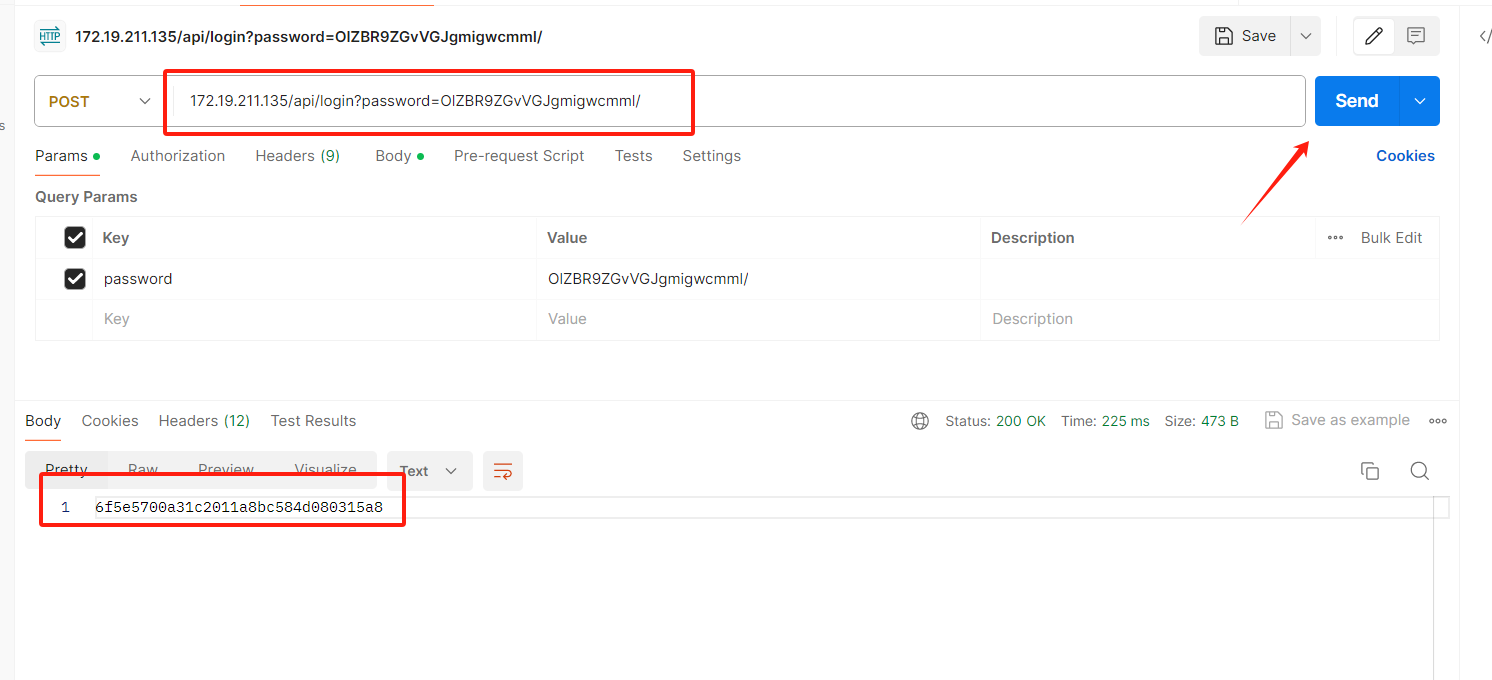
    使用步骤3得到的密码进行登录 请求地址:http:// ${设备地址}/api/login?password=OlZBR9ZGvVGJgmigwcmml/ 登录成功,获得登录令牌:6f5e5700a31c2011a8bc584d080315a8 后续访问api,都要带上cookie,cookie的值是sysauth=6f5e5700a31c2011a8bc584d080315a8

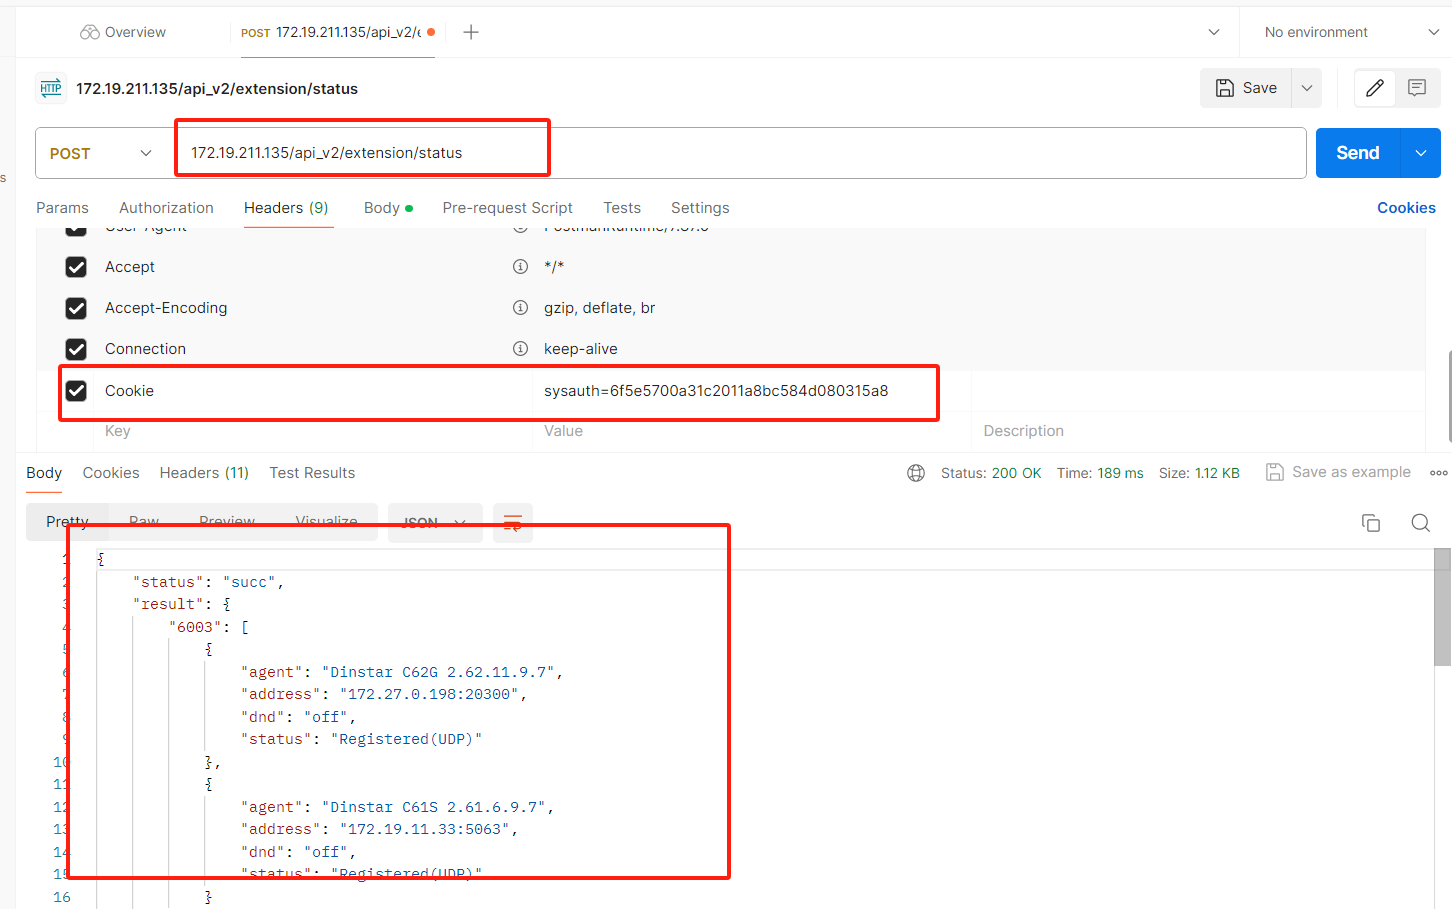
    操作查看分机注册状态 请求地址:http://${设备地址}/api_v2/extension/status 在header中添加Cookie,Cookie的值是sysauth=6f5e5700a31c2011a8bc584d080315a8 然后发送API请求,获取如下结果。

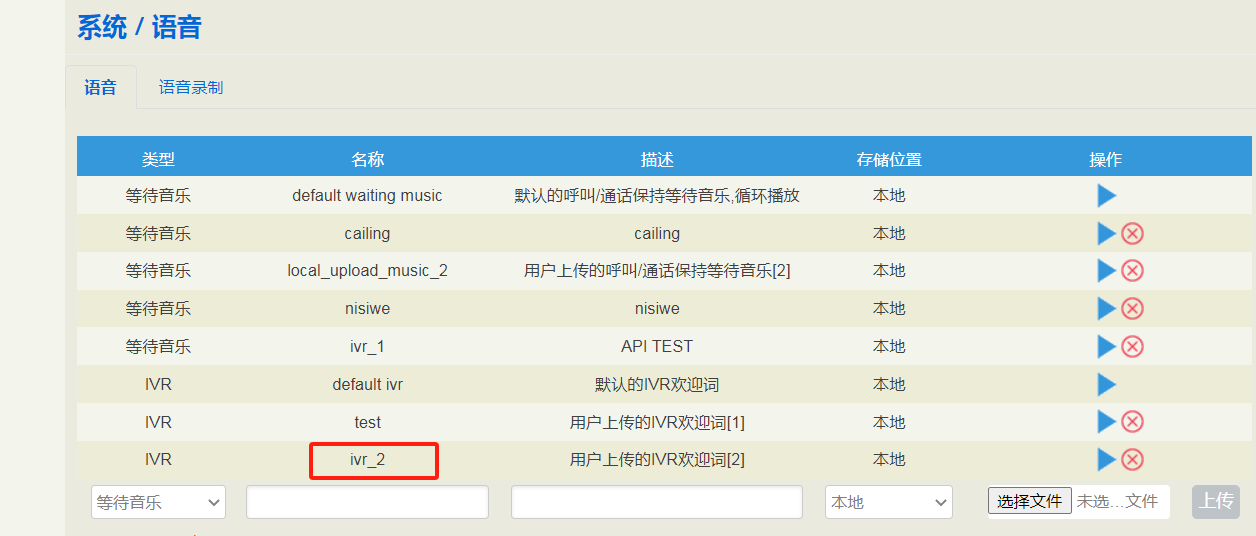
    操作发起呼叫后自动播放音频文件,需要加载play_file补丁,音频为“系统-语音”中上传的IVR语音。 请求地址:body:{"caller":"123456","caller_dest":"user","called":"12345","called_dest":"play_file","voice_file":"ivr_2","answer_timeout":"60","duration":"60"}

  • QUC无法正常录音

    A

    问题现象

    分机可以正常拨打电话,分机录音权限启用正常,但是无法生成录音

    问题描述

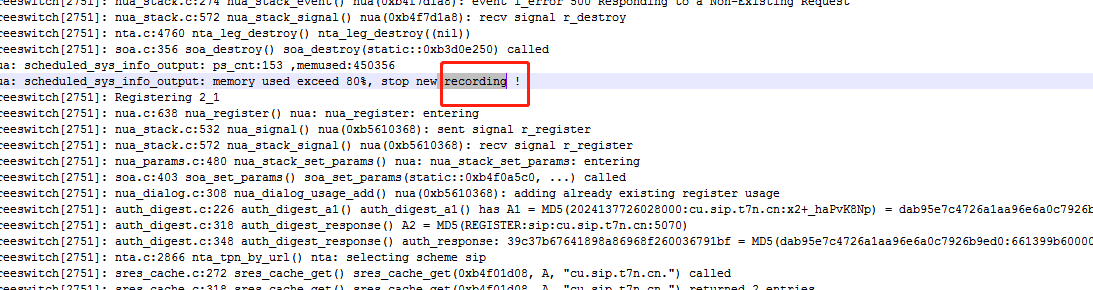
    跟踪日志搜索关键字recording,检索到具体报错原因

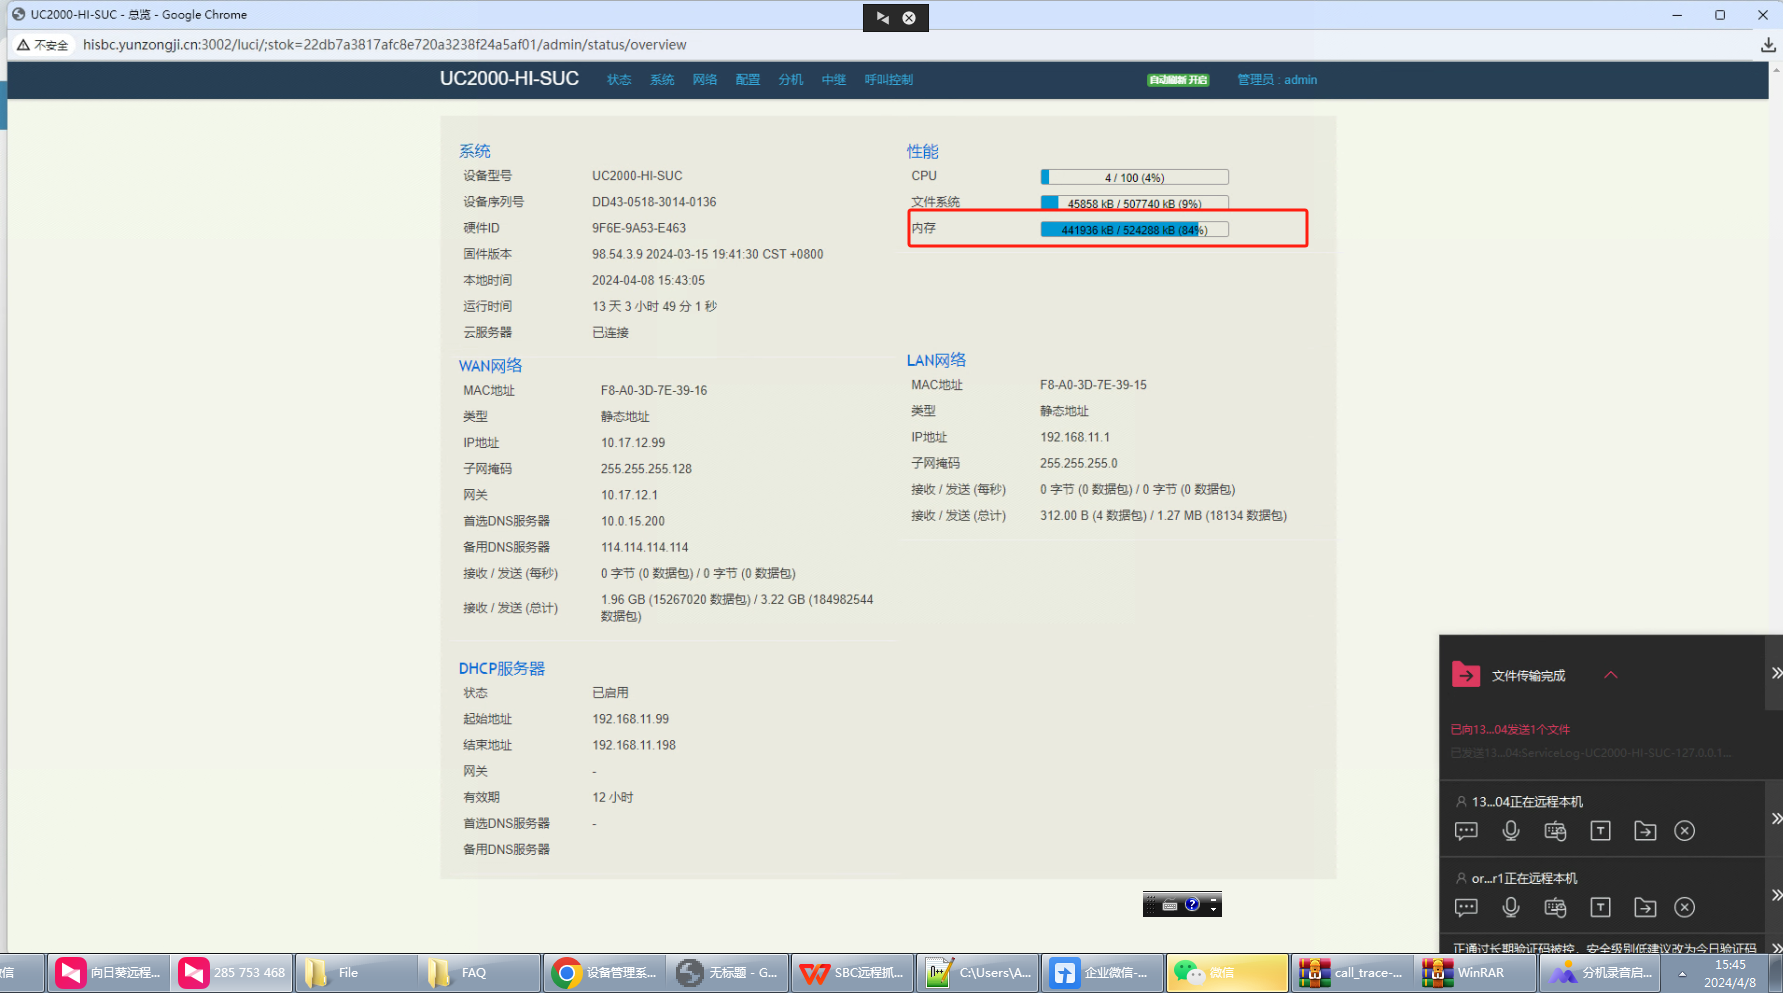
    从下图可以看到是因为内存达到80%,无法产生新的录音文件,是因为设备启用了自我保护措施,这样不影响正常通话

    问题解决

    出现此类问题,大概率是因为有通话挂住无法正常释放导致长时间占用内存空间,通过kill掉对应通话以后,重启设备清除缓存可以正常录音

  • QUC语音留言推送到邮箱

    A

    客户需求场景

    某客户使用Dinstar UC350作为企业的IPPBX。用户作为大公司,特别重视沟通的及时性。邮件是客户的优先沟通平台,员工的手机中也会收到邮件通知,下班后能通过手机或平板收到邮件通知,并及时响应。客户需求收到电话后,必须及时应答,如果下班后无法及时接通电话,来电需要转移到语音留言,并将语音留言通过邮件及时发给相关员工。

    Dinstar UC系列产品在设计中考虑到了客户的需求,能完美实现客户的这个需求。如下让我们看看Dinstar UC350实现语音留言推送到邮件的功能吧。

    功能实现配置

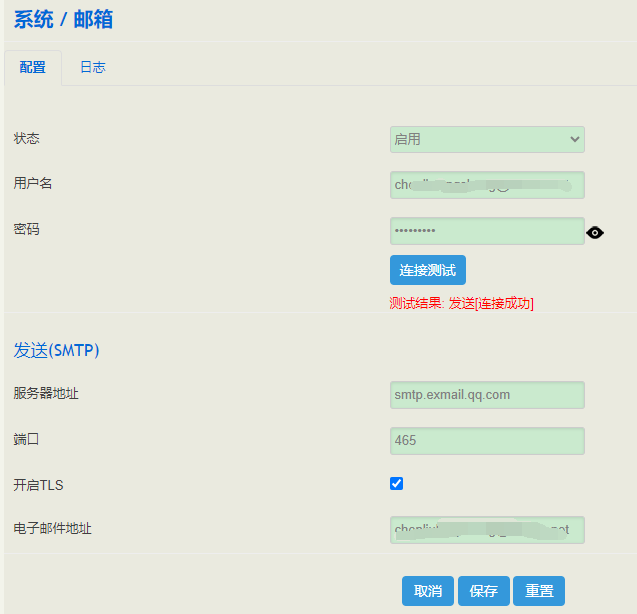
    开启并设置邮箱参数

    系统/邮箱 界面中,开启并设置邮箱参数。

    设置分机参数

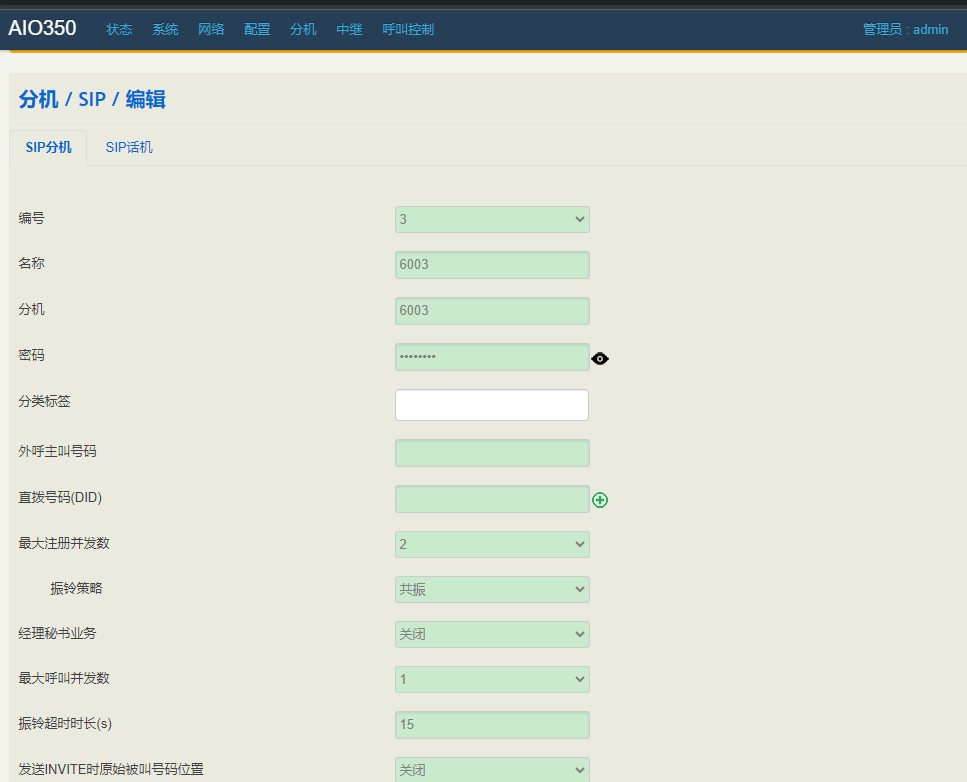
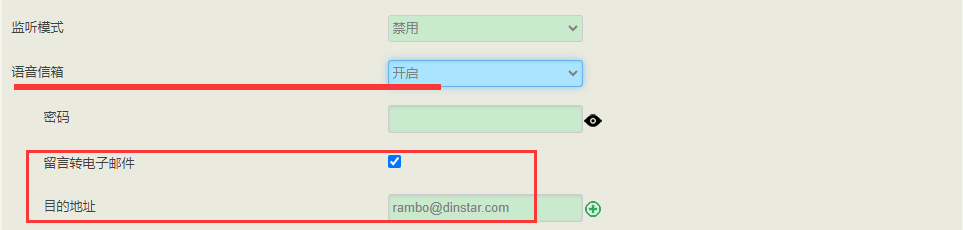
    在分机中设置振铃超时时长、语音信箱、留言转电子邮件地址。

    当此,设备上的基本的配置完成,让我们一起来验证一下。

    功能验证

    向目的分机发起呼叫

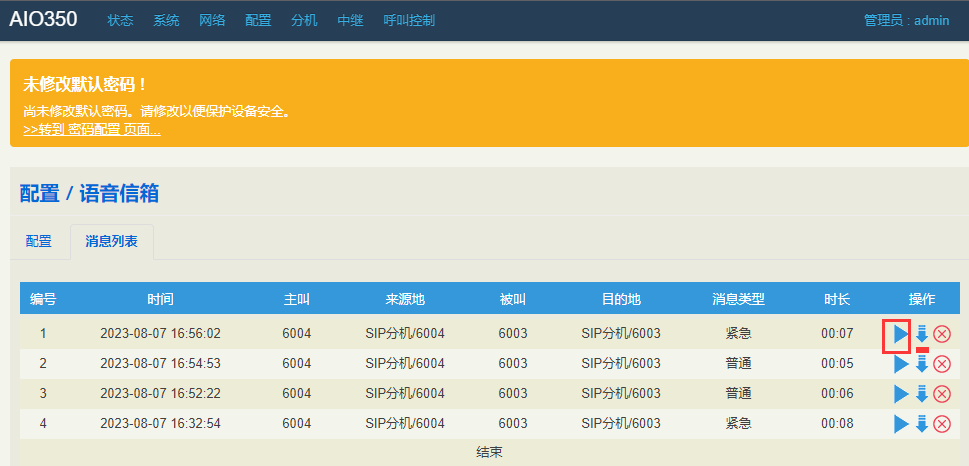
    向目的分机发起呼叫,目的分机不接听;15秒后振铃超时,主叫侧听到语音留言提示,按提示留言给分机。

    邮箱中查看文件

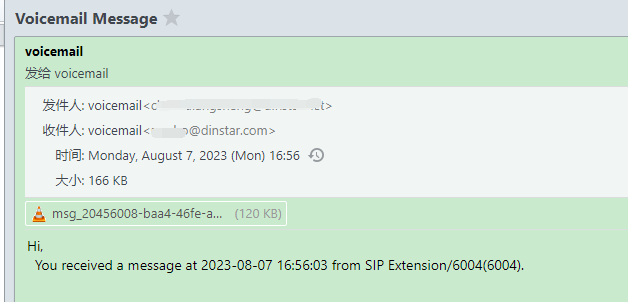
    在目的邮箱中,收到语音留言的音频文件,并提示了时间、来源分机。

  • Quc8000修改web端口方法

    A

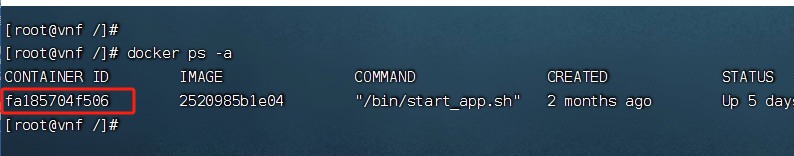
    docker ps -a查看container id

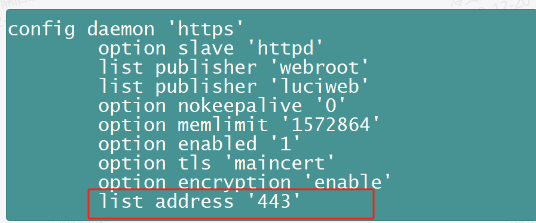
    docker exec -it fa185704f506 bash 进docker里面取改/etc/config/lucid里面https端口

    执行/etc/init.d/lucid restart重启生效

  • Quc8000修改web端口登录不上

    A

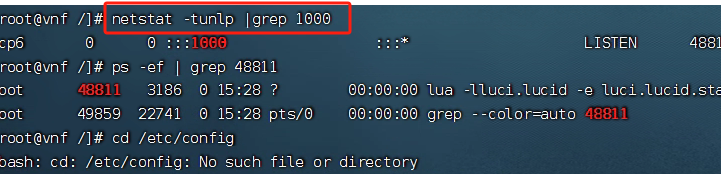
    查看端口占用情况正常

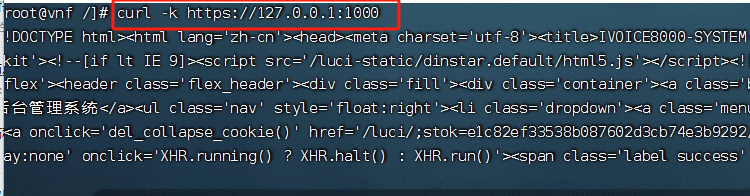
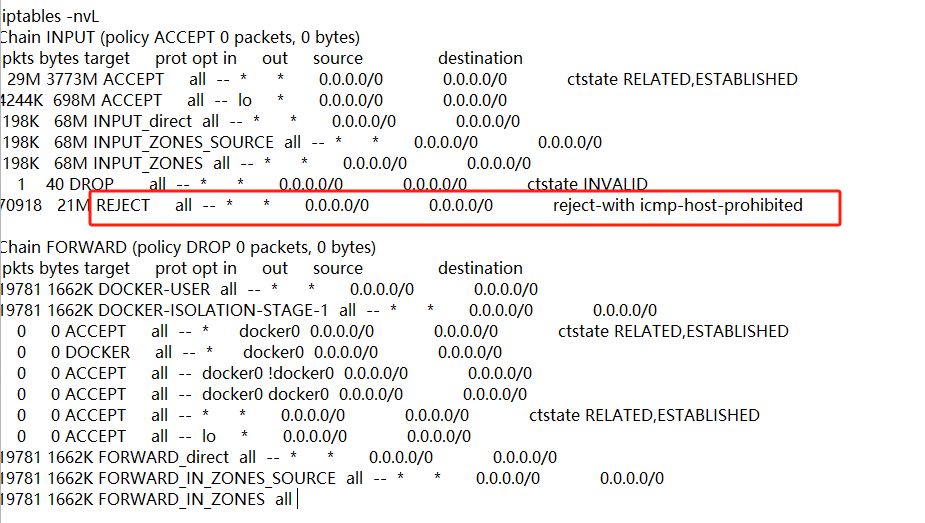
    curl -k 测试本地curl是否可以访问环回地址的web:可以。只有可能是防火墙拦截

    查看防火墙规则:iptables -nvL ,标红的这处这个规则把所有的都拦了(防火墙关闭有时候也会出现该规则)

    iptables -D INPUT -j REJECT --reject-with icmp-host-prohibited临时删除该规则或者开放防火墙端口后可以正常登录

  • QAutoCLIP智能匹配来电

    A

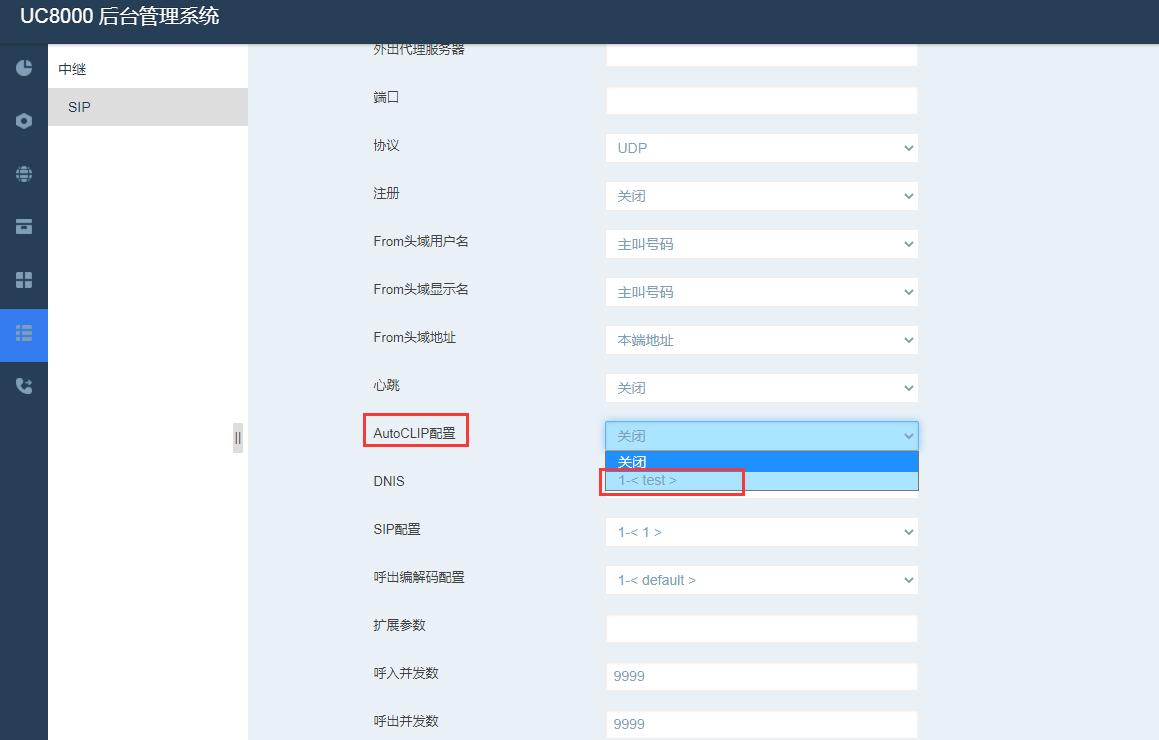
    需求:a分机通过sip中继拨打手机,手机正在通话中听到遇忙提示音,挂断电话,手机回拨呼入到sip中继会自动匹配到原分机振铃。

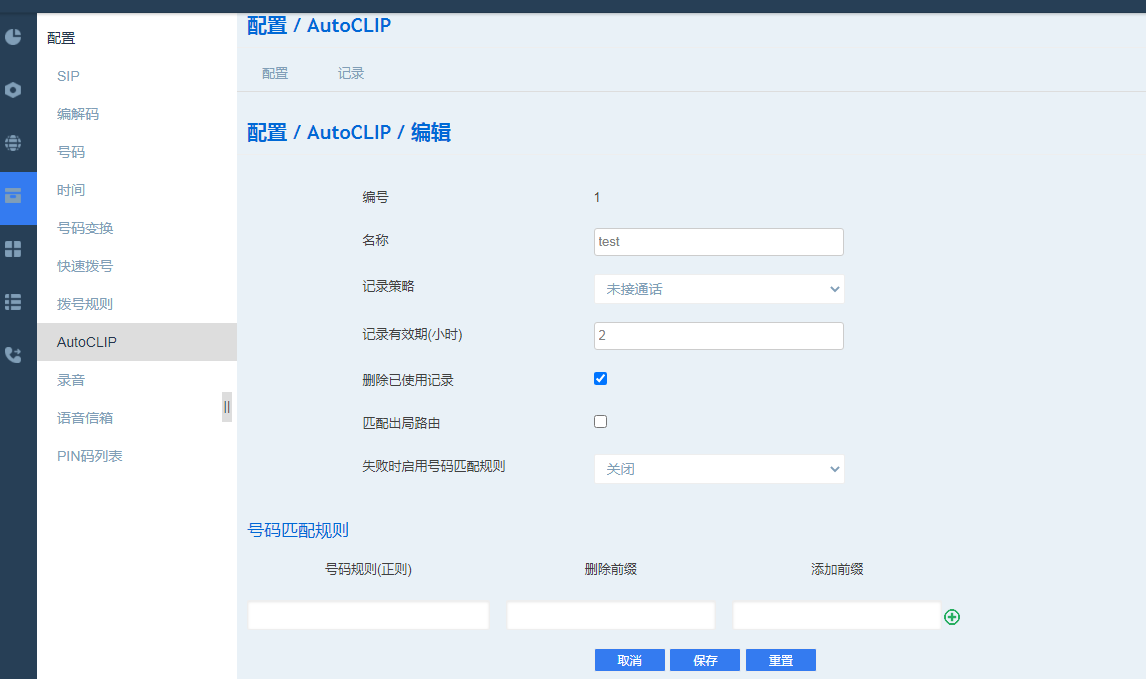
    1,创建一条autoclip

    2,Sip中继绑定创建的autoclip

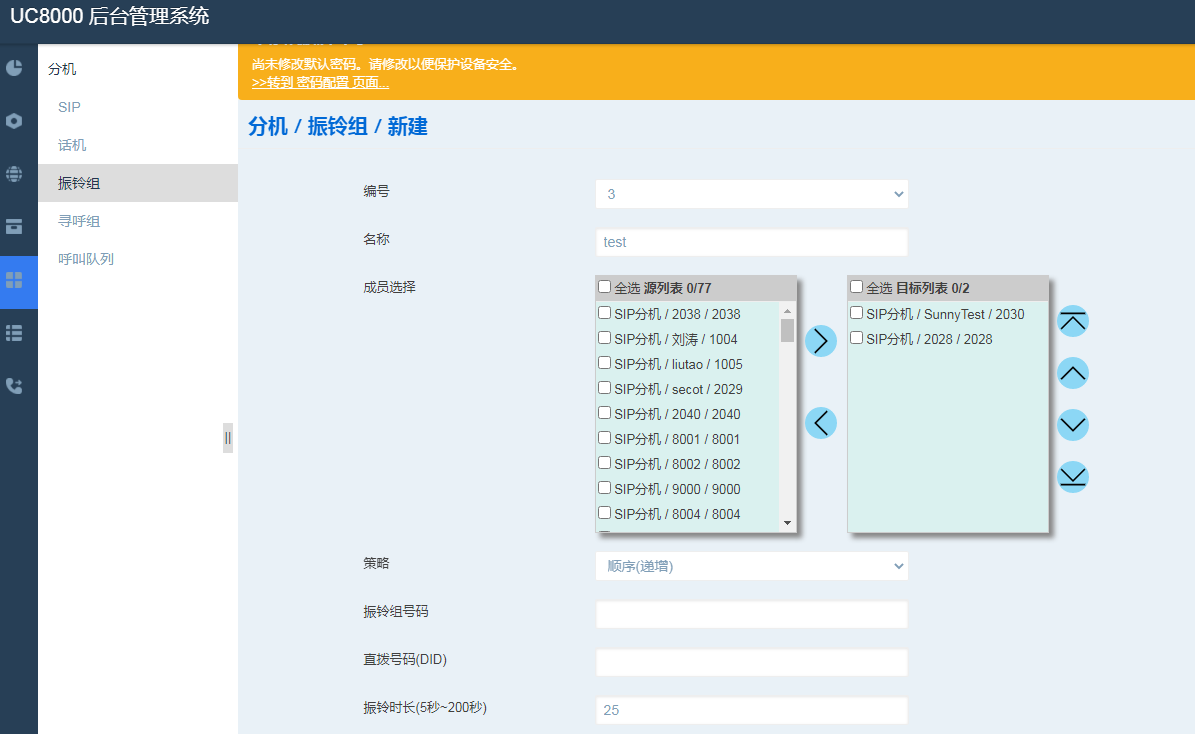
    3,创建一条振铃组

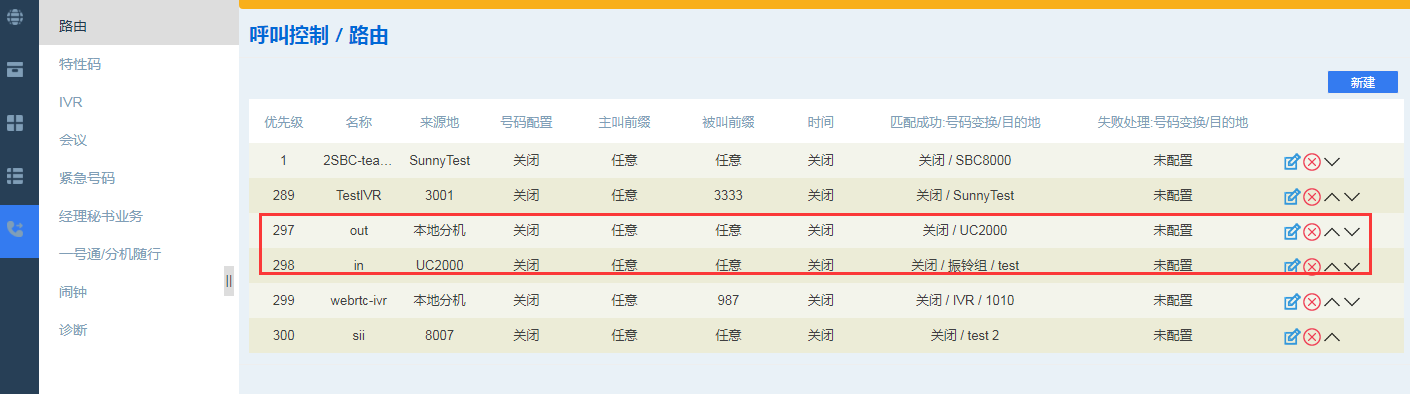
    4,创建一条呼出路由和呼入路由到振铃组

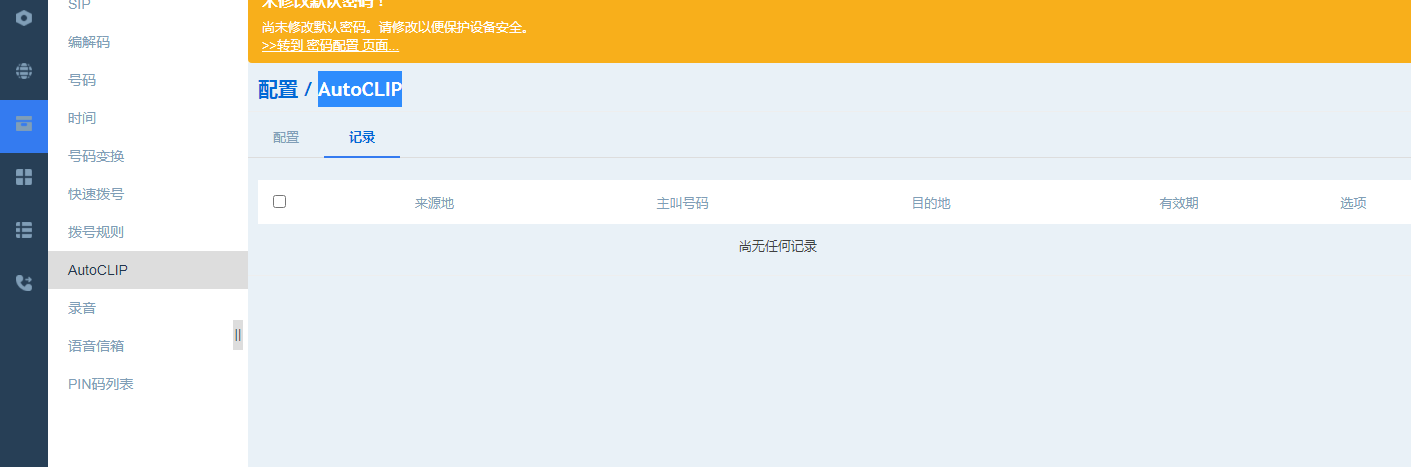
    5,使用振铃组其中一个分机呼出,手机不接通,在AutoCLIP记录里面会产生一条记录默认记录时长是2小时,2小时内此手机呼入到对应中继会直接到对应分机振铃

Service Feedback
服务反馈
请填写信息并提交服务
在线评价和建议
  • *姓名

  • *国家

  • *公司名称

  • *邮箱

  • *设备类型

  • *设备序列号

  • *问题描述

  • *设备系统信息