2026-11-04
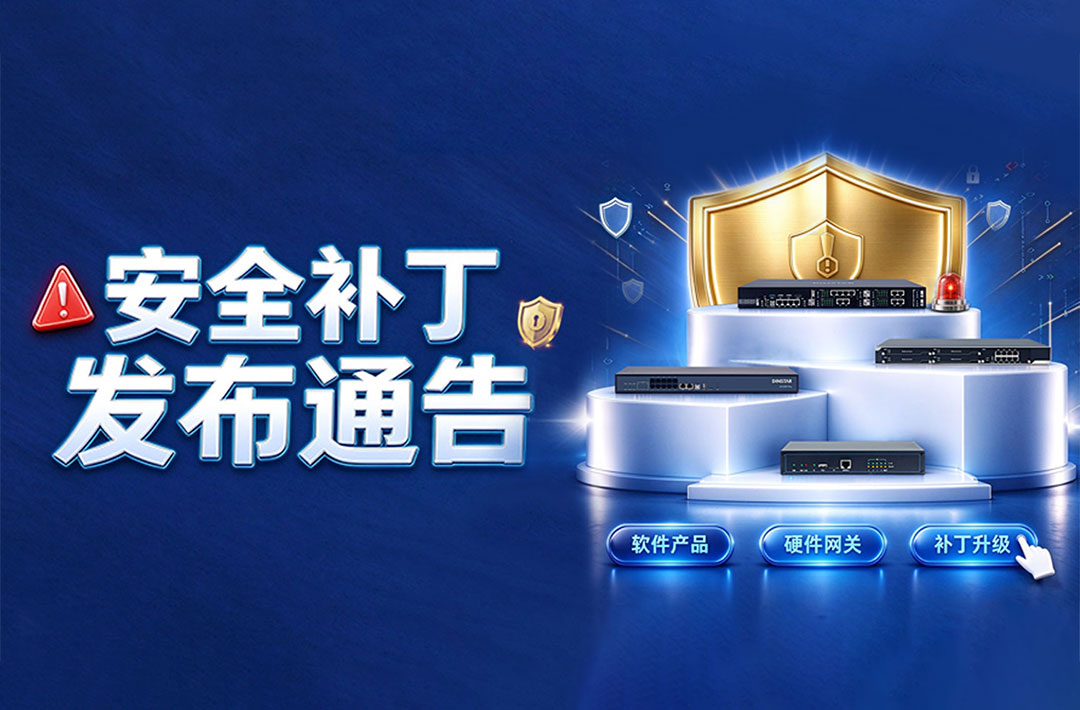
安全补丁已发布,联系我们协助升级
近期 PHP2Shell 高危漏洞在行业内广泛传播,不少客户向我们咨询:鼎信通达的通信产品是否受本次漏洞影响? 鼎信通达安全服务团队为大家带来正式、完整的评估答复。
一、漏洞概况
10 月 21 日,PHP 官方披露两个高危远程代码执行漏洞(CVE‑2026‑109618、CVE‑2026‑109619),CVSS 评分高达 9.2 分。 漏洞根源位于 PHP 解释器核心,攻击者无需任何账号认证,仅发送一条特制 HTTP 请求,就能够实现远程执行任意代码。目前漏洞利用代码已经公开,全网所有搭载 PHP 环境的业务资产都面临较高的现实入侵风险。
图片来源:界面图库
二、鼎信通达产品安全结论
经研发安全团队对全产品线软件成分、交付物逐项核查:
✅ SBC 系列会话边界控制器
✅ MTG 系列中继网关
✅ DAG 系列语音网关
✅ UC 系列 IPPBX
✅ IP 话机
✅ NMS 网络管理系统
以上全部产品均基于自研软件架构开发,产品包内不包含 PHP 解释器、PHP 运行时组件,漏洞触发条件不成立,全线产品均不受本次 PHP2Shell 漏洞影响,客户可放心使用。
⚠️ 重要提醒 :虽然鼎信通达设备本身无该漏洞风险,但如果您内网环境中部署了其他第三方 PHP 网站、业务系统,一旦第三方 PHP 资产被黑客攻陷,攻击者可在内网横向渗透,威胁到内网通信设备。内网隔离、第三方业务自查加固不可松懈。
三、我司应急处置工作
漏洞披露当日,我们立刻启动标准化应急响应流程,同步完成四项工作:
1. 即时启动应急响应:10 月 21 日当天依据《产品安全漏洞处理流程》,开展全产品线组件级排查验证;
2. 交付组件专项核验:对研发、测试、构建、产品交付环境做 PHP 组件专项排查,确认无 PHP 运行时随产品交付给客户;
3. 内部信息系统加固:对公司内部业务系统同步排查升级,并且保持内部系统和对外产品交付环境网络隔离;
4. 持续动态跟踪研判:持续跟进官方通告、在野利用攻击态势,如后续风险发生重大变化,我们将第一时间发布补充公告。
依托全栈自研的软件架构,鼎信通达从源头规避这类第三方组件带来的漏洞风险;同时,成熟规范的安全应急机制,保障每次高危漏洞出现时,做到主动排查、主动通报,把风险挡在影响发生之前。 选择鼎信通达,就是选择安心。
四、自查防护建议
1. 梳理内网、云服务器资产,清点所有 PHP 业务系统,核对 PHP 版本,尽快升级至官方安全修复版本;
2. 暂无法升级的业务,可关闭session.uploadprogress参数、部署 WAF 防护,限制外网访问范围作为临时缓解手段;
3. 落实网络分区隔离,通信设备管理网、业务网、互联网分开,遵循最小权限原则,仅开放业务必要端口;
4. 持续监测服务器日志,及时发现异常文件写入、陌生外联、可疑 Shell 等入侵行为,定期做好配置备份。
鼎信通达 — 深耕 IP 通信领域 20 余年,政企客户身边的“智能通信解决方案专家”。
往期回顾
技术驱动,生态共赢|鼎信通达 2026 秋季精英训练营(成都站)今日开营
素材:市场部
编辑:市场部
校对:市场部