2026-10-27
PHP2Shell 高危漏洞,鼎信通达产品不受影响
背景
近日,公开披露的安全漏洞 CVE-2026-98432 受到关注。该漏洞与 MPTCP(多路径传输)功能相关,在特定条件下可能被利用,造成服务异常或信息泄露。截至目前我司未收到客户因此漏洞导致安全事件的反馈。
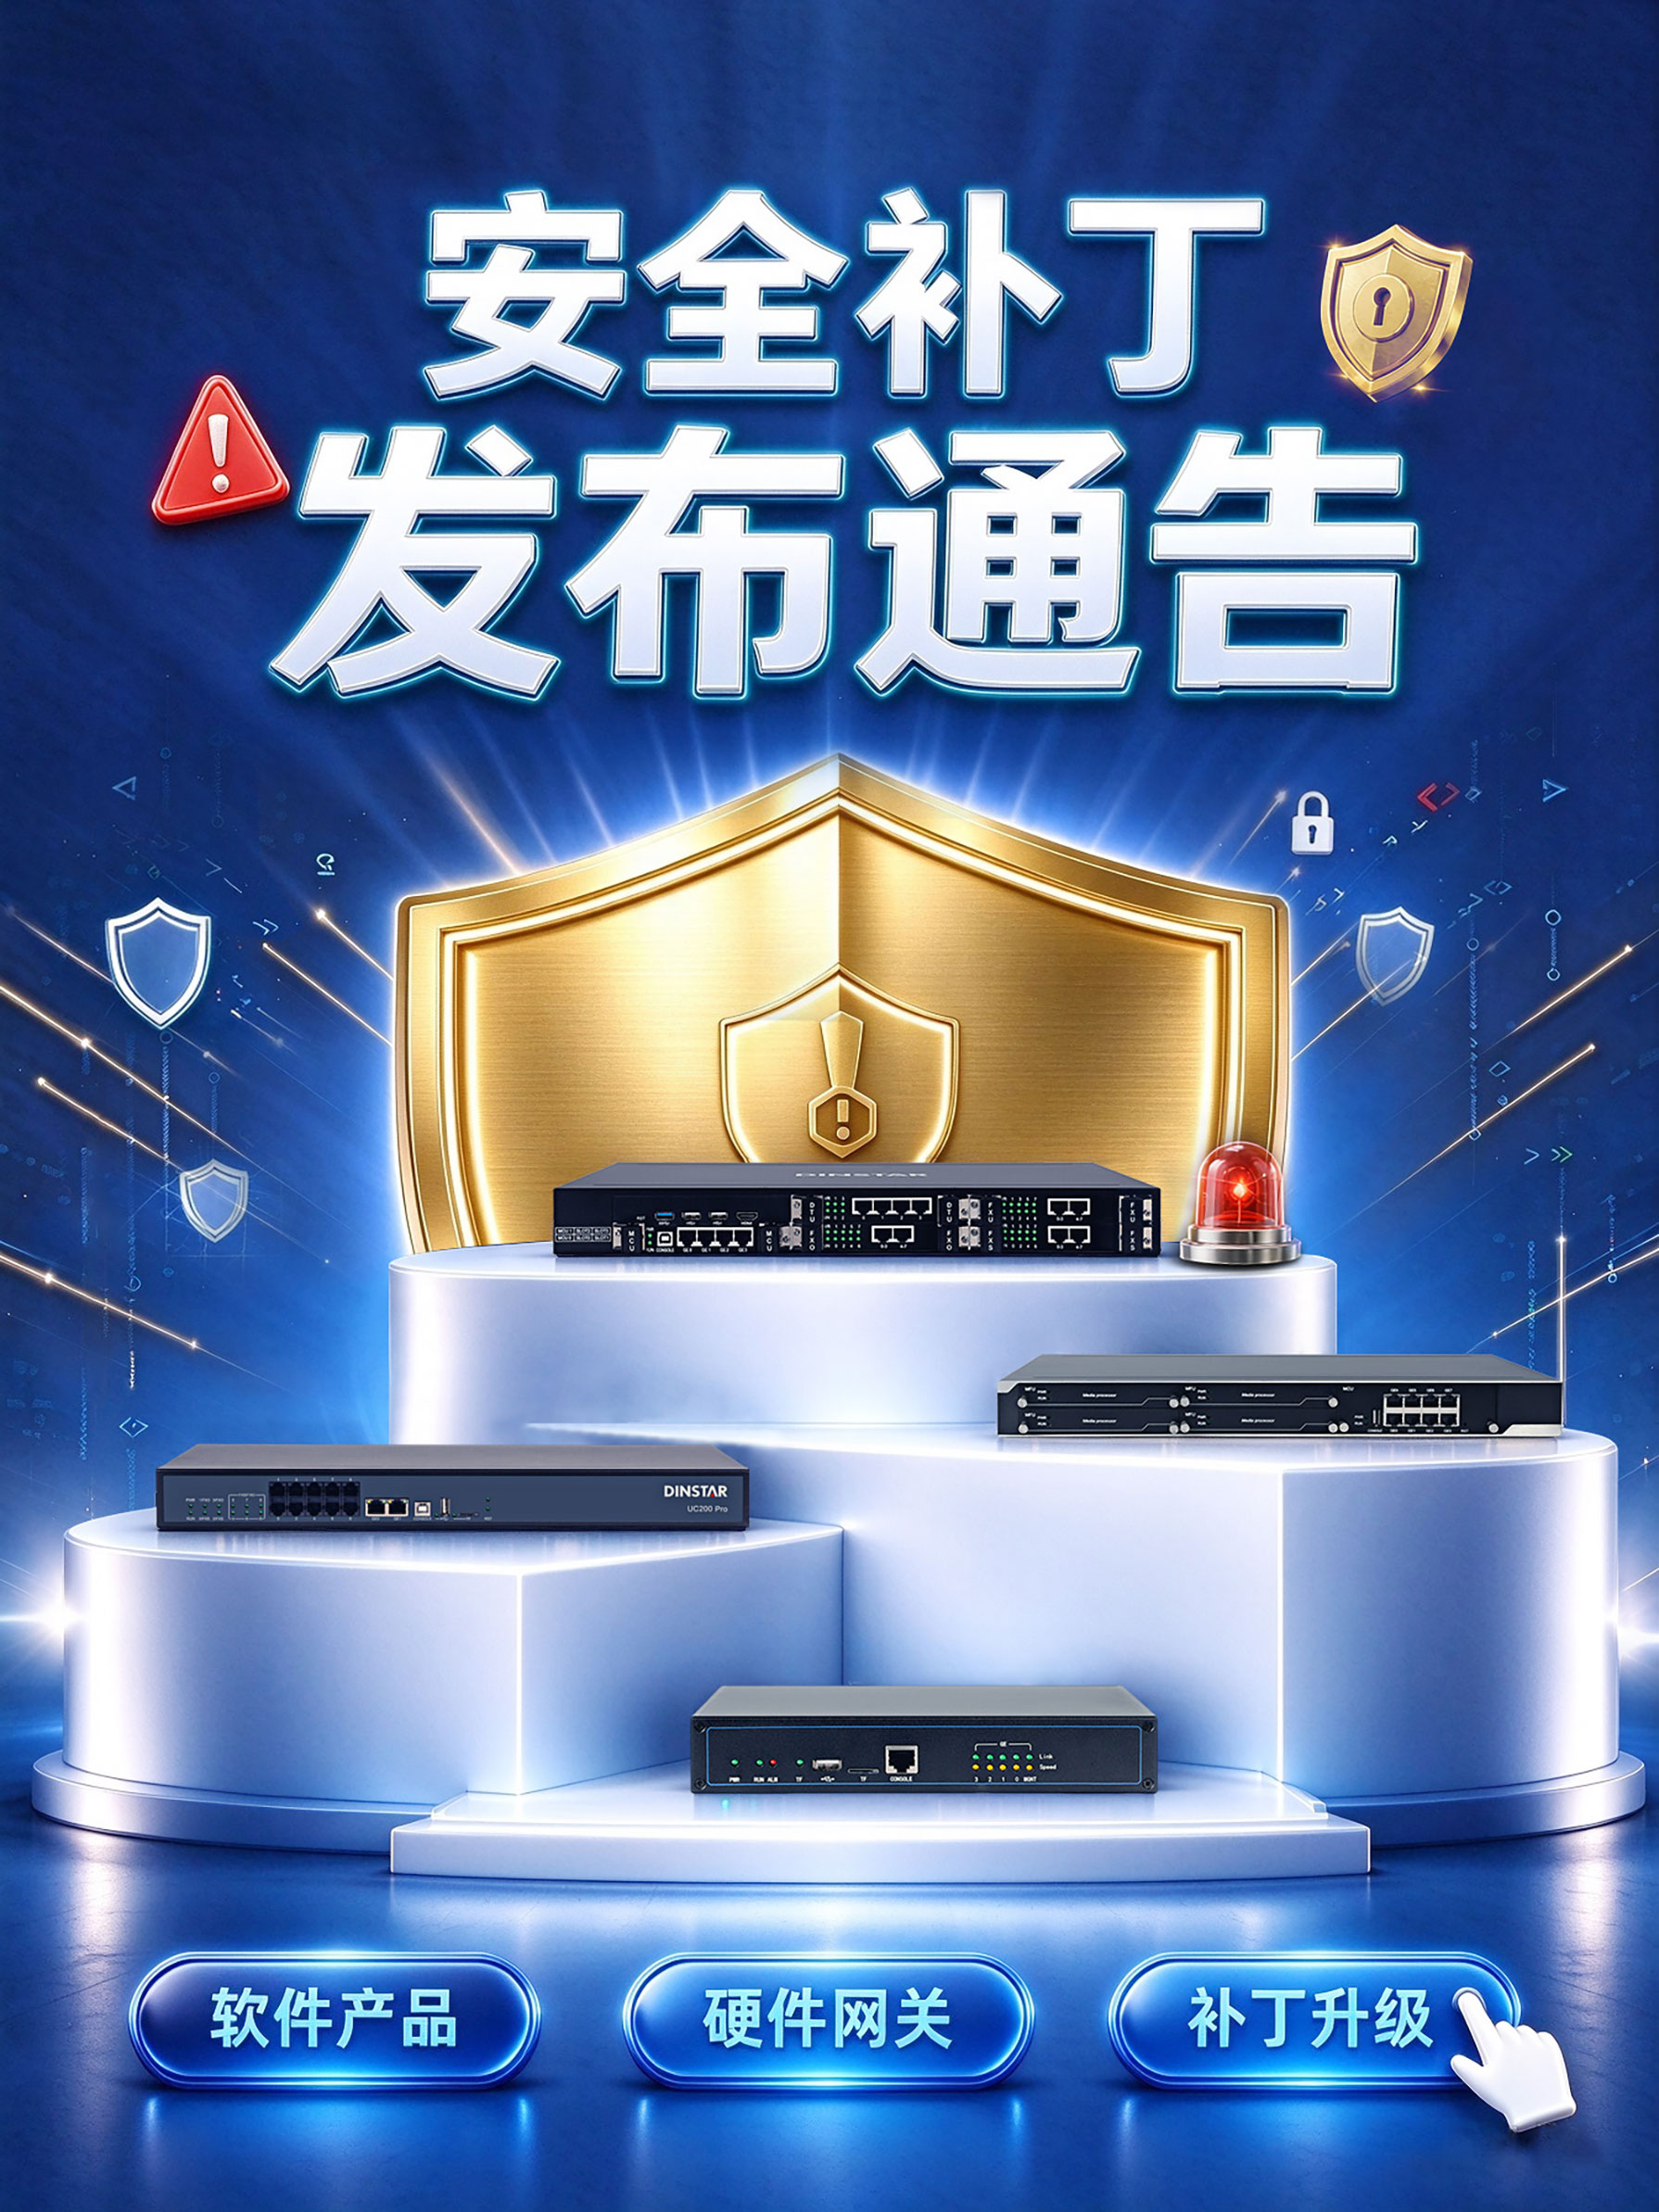
我们采取的措施
完成全部在网版本的影响面排查,确定受影响产品范围;
针对可能受影响的产品按型号分批开发并发布安全补丁,补丁均经过功能回归与漏洞复现验证;
为客户提供升级支持,由技术支持工程师远程协助完成补丁安装与配置;
对暂未覆盖的型号,持续推进补丁开发,进展将及时同步。
我们建议您尽快升级至最新补丁版本。在完成升级前,建议保持设备现有的访问控制与网络暴露面收敛配置。
协助升级
如担心您的产品受到影响,请联系:
您的销售对接人
官网在线咨询
我们将安排技术支持工程师与您对接,协助完成确认与升级。补丁请通过官方渠道获取,勿使用其他来源的安装文件。
鼎信通达 — 深耕 IP 通信领域 20 余年,政企客户身边的“智能通信解决方案专家”。
往期回顾
技术驱动,生态共赢|鼎信通达 2026 秋季精英训练营(成都站)今日开营
素材:市场部
编辑:市场部
校对:市场部